Yönetici Özeti & Mimari Önem
Modern kurumsal mühendislik organizasyonlarının karşılaştığı sürekli ölçeklendirme zorlukları kaçınılmaz olarak depo hijyeni, erişim yönetimi ve kaynak yaşam döngüsü yönetimine odaklanır. İş birlikleri harici ortakları, yüklenicileri ve özel profesyonel hizmet ekiplerini içerecek şekilde genişledikçe, depo sahipleri artan operasyonel sürtünmeyle karşı karşıya kalır. Erişim listelerini manuel olarak denetlemek, proje kilometre taşlarını takip etmek ve kullanım dışı kalan kod tabanlarını arşivlemek hızla kırılgan bir idari yüke dönüşür. GitHub çalışanlarının ("Hubbers") kurumsal müşterilerle yakın bir şekilde iş birliği yaptığı ortak organizasyonlar içinde bu sürtünme noktalarını dahili olarak çözmek için temel platform mühendisliği ekibi Evergreen'i geliştirdi. Evergreen, disiplinli, idempotent iş akışları aracılığıyla organizasyon hijyeninin zahmetli yaşam döngüsü mekanizmalarını otomatikleştirmek için tasarlanmış yerel bir GitHub Uygulaması olarak işlev görür.
Mimari olarak Evergreen; zaman tutma ve kontrol mekanizmalarını özel bir kontrol deposuna devrederken, dağıtılmış iş akışlarını yerel olarak GitHub Actions ve webhook etkinlik işleyicileri aracılığıyla yürüterek sağlam bir sorumluluk ayrımı kurar. "Güvenli Olmama Durumunda Başarısız Ol" (Fail Secure) katı güvenlik paradigması altında çalışan sistem, çözülmemiş erişim incelemelerinin süresiz izin kalıcılığına varsayılan olarak dönmemesini garanti eder; bunun yerine, doğrulanmamış erişim hakları son tarih dolduğunda sistematik olarak iptal edilir. Aynı zamanda çerçeve, katı bir "Hiçbir Şeyi Yok Etme" yetkisine uyar: etkinlik dışı olarak işaretlenen depolar kalıcı olarak silinmek yerine arşivlenir, böylece kurtarılabilirlik sağlanırken organizasyon genelindeki alan yayılımı azaltılır. Özel özellikler, webhook etkinlikleri ve issue-ops etkileşimleri gibi yerel ilkel öğeleri kullanan Evergreen, ölçeklenebilir kurumsal depo yönetimi için örnek bir taslak sunar.
Temel Geliştirmeler & Geliştirici Ergonomisi
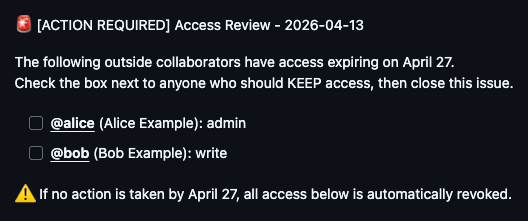
Evergreen, dış iş birlikçi erişim incelemelerine ve kullanılmayan depo tespiti odaklı gelişmiş bir ikili iş akışı modeli sunar. Her çeyrekte sistem, dış iş birlikçi izinlerinin anlık görüntüsünü alan otomatik değerlendirmeler başlatır ve yerelleştirilmiş kontrol listesi sorunları aracılığıyla belirlenen sürdürücüleri uyarır. Geliştiriciler, sezgisel bir "Issue-Ops" paradigması kullanarak sistemle etkileşime girer: sürdürücüler, ilgili kutuları işaretleyerek ve takip sorununu kapatarak gerekli iş birlikçileri doğrular. issues.closed webhook etkinliği alındığında Evergreen seçimleri işler, yetkili kimlikleri korur ve kullanılmayan izinleri otomatik olarak iptal eder. Ayrıca mimari, sorunları sessizce yeniden açarak ve yetkisiz aktörler tarafından denenen değişiklikleri reddederek izin korumaları uygular, böylece durum geçişlerinin katı bir şekilde yetkili personelden kaynaklanmasını sağlar.
Evergreen içindeki durum kalıcılığı, her deponun meta verisinin kontrol deposunun durum dizininde bulunan ayrı bir JSON dosyasına serifleştirildiği şeffaf, Git tabanlı bir tasarıma dayanır. Bu tasarım seçeneği, harici veritabanlarına veya özel denetim günlüğü boru hatlarına olan ihtiyacı ortadan kaldırır. Durum doğrudan Git'e taahhüt edildiğinden, taahhüt geçmişinin kendisi kanonik denetim izi işlevi görür ve sistem yöneticilerinin ile güvenlik denetçilerinin geçmiş durum geçişlerini incelemek için git log çalıştırmasına olanak tanır. Sürdürücü bildirimlerini kolaylaştırmak için Evergreen, belirleyici bir geri dönüş zinciri aracılığıyla sahipliği değerlendirir: önce deponun özel özelliklerini (evergreen_repo_owner) sorgular ve yoksa dahili mühendislik ekipleri arasındaki son sorun ve taahhüt etkinliğini analiz ederek sorumlu paydaşları akıllıca çıkarır.
Mimari Karşılaştırma Matrisi
| Mimari Boyut | Eski Manuel/Özel Komut Dosyaları (staying-evergreen-how-we-automat Önceki Temel Çizgi) |
GitHub staying-evergreen-how-we-automat | Mimari Etki ve Fayda |
|---|---|---|---|
| Yürütme Gecikmesi | Öngörülemeyen gecikmelere ve değişken yürütme aralıklarına sahip asenkron cron işleri. | Anlık webhook etkinlik işleme ile birleştirilmiş belirleyici GitHub Actions cron tetikleyicileri. | Issue-Ops kapanışlarına anında tepki verme özelliğiyle garantili üç aylık periyot. |
| Durum Bellek Kaplaması | Bağımsız yedeklemeler gerektiren harici ilişkisel veritabanları veya yalıtılmış bulut anahtar-değer depoları. | Kontrol deposuna taahhüt edilmiş dağıtılmış, Git yerel JSON dosyaları (state/repos/<repo_id>.json). |
Sıfır harici veritabanı yükü; Git'i son derece dayanıklı, sürüm kontrollü bir veri deposu olarak kullanır. |
| API Entegrasyon Katmanı | Özel hata işleme ile farklı GitHub REST uç noktalarını kullanan özel yoklama komut dosyaları. | Yerel GitHub Uygulaması webhook'ları, repository_dispatch etkinlikleri ve standart GitHub REST/GraphQL API'leri. |
Sağlam kimlik doğrulama, kapsamlı izinler ve azaltılmış API oran sınırı savunmasızlıkları. |
Kritik Değişiklikler ve Geçiş Uyarıları
Evergreen otomasyon çerçevesini benimsemek, ekiplerin organizasyon iş akışlarında uyum sağlaması gereken belirli yapısal kısıtlamalar getirir. İlk olarak depo sürdürücüleri, geçici manuel izin ayarlamalarından yapılandırılmış Issue-Ops inceleme modeline geçmelidir; kontrol listesi sorunlarını atlamak, sert son tarih sona erdiğinde otomatik ayrıcalık iptaliyle sonuçlanacaktır. İkinci olarak organizasyonlar, gelen webhook'ları işlemek ve sevk etkinliklerini planlamak için uygun GitHub Uygulaması izinleriyle (repo, admin:org, issues:write) yapılandırılmış özel bir kontrol deposu sağlamalıdır. Mimari mevcut depo yapılarıyla geriye dönük olarak uyumlu olsa da, kesin bildirim yönlendirmesi sağlamak için özel özelliklerin (evergreen_repo_owner) yapılandırılması şiddetle tavsiye edilir. Eski cron tabanlı komut dosyalarına güvenen ekipler, özel yoklama mekanizmalarını kullanımdan kaldırmalı ve Evergreen denetleyici yapılandırmasında ayrıntıları verilen olay güdümlü sevk programlarına tamamen geçiş yapmalıdır.
Adım Adım Yükseltme Kılavuzu
Organizasyonunuzu Evergreen desenine geçirmek, kontrol düzleminin sağlanmasını, zamanlanmış eylemlerin yapılandırılmasını ve webhook sunucusunun dağıtılmasını içerir.
Kontrol Deposunu Sağlayın: Özel bir depo oluşturun (örn.
org-evergreen-controller) ve durum takibi için ilk dizin hiyerarşisini kurun:mkdir -p state/repos git commit -m "chore: initialize evergreen control repository structure"Zamanlanmış GitHub Actions'ı Yapılandırın: Depo değerlendirmelerini tetiklemek için kontrol deponuzda
.github/workflows/evergreen-clock.ymlaltında üç aylık sevk iş akışlarını uygulayın:name: Evergreen Clock on: schedule: - cron: '0 0 1,8,16,23 * *' jobs: dispatch: runs-on: ubuntu-latest steps: - name: Trigger Repository Dispatch uses: actions/github-script@v6 with: script: | await github.rest.repos.createDispatchEvent({ owner: context.repo.owner, repo: context.repo.repo, event_type: 'evergreen_tick' });**Webhook Denetleyicisini Da