Yönetici Özeti ve Mimari Önem
Modern kurumsal mühendislik organizasyonlarının sürekli olarak büyütülmesi, özellikle depo yaşam döngüsü yönetimi ve dış işbirlikçi izinleri konusunda önemli bir operasyonel yük getirmektedir. Kod tabanları paylaşılan ekosistemler içinde çoğaldıkça, depo sahipleri aktif işbirlikçileri takip etmekte, gelişen erişim politikalarını yönetmekte ve ölü veya kullanılmayan varlıkları zarif bir şekilde sonlandırmakta sıklıkla zorlanırlar. Manuel idari düzenlemeler kaçınılmaz olarak aksar ve bu durum görünmeyen güvenlik açıklarına ve uyumluluk boşluklarına yol açar. Bu sürtüşme noktalarını ölçeklenebilir bir şekilde çözmek için GitHub, karmaşık ve harici SaaS platformlarına güvenmeden organizasyonel hijyeni otomatikleştirmek üzere tasarlanmış yerel bir GitHub Uygulaması olan Evergreen'i sunmuştur.
Mimari açıdan Evergreen minimalist bir paradigmayı benimser: "Tek beyin, birçok el." Egzotik ara yazılımlar icat etmek veya farklı veritabanları yönetmek yerine Evergreen; GitHub Uygulamaları, zamanlanmış eylemler, webhook'lar, sorunlar (issues), özel özellikler ve doğrudan özel bir denetçi deposunun içinde depolanan düz dosyalar dahil olmak üzere birinci sınıf, standart GitHub ilkel öğelerinden yararlanır. Durum yönetimini doğrudan Git commit'lerine sabitleyerek platform, commit geçmişinin kendisini değiştirilemez, şeffaf bir denetim izine dönüştürür. Bu tasarım, sıkı güvenlik yetkilerini yerel geliştirici ergonomisiyle birleştirerek operasyonel yönetişimin bürokratik bir sürtüşmeden ziyade standart bir kod incelemesi gibi hissettirmesini sağlar.
Temel Geliştirmeler ve Geliştirici Ergonomisi
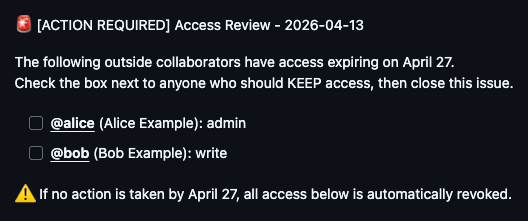
Evergreen, iki birincil otomatik iş akışı aracılığıyla çalışır: üç aylık dış işbirlikçi erişim incelemeleri ve bayat depo tespiti. İşbirlikçi erişim incelemesi döngüsü kapsamında, harici kullanıcıların anlık görüntüsü alınır ve yaptırımdan iki hafta önce her depo için dinamik olarak bir kontrol listesi sorunu oluşturulur. Geliştiriciler bu mekanizmayla Issue-Ops aracılığıyla etkileşime girer: geçerliliğini koruyan işbirlikçiler için kutuları işaretlemek ve sorunu kapatmak, izinleri buna göre güncelleyen anında bir webhook olayı (issues.closed) tetikler. Sıkı erişim kontrolü uygulamak için Evergreen, sorunu kapatan aktörü doğrular; yetkisiz bir kullanıcı incelemeyi kapatmaya çalışırsa uygulama otomatik olarak iş parçacığını yeniden açar ve düzeltici bir bildirim yayınlar.
İkinci büyük iş akışı, akıllı bayatlık tespiti ve zarif arşivleme yoluyla depo şişmesini ele alır. Tanımlanmış bir eşiğin ötesinde sıfır insan etkinliği gösteren depolar sistematik olarak işaretlenir, takip sorunları aracılığıyla uyarılır ve katı bir yetkisiz kullanım süresini takip eden dokunulmamış kalmaları durumunda nihayetinde arşivlenir. Çok önemli bir şekilde Evergreen, katı bir "Güvenli Olmama Durumunda Başarısız Ol" ("Fail Secure") ve "Asla Yok Etme" ("Never Destroy") felsefesine bağlıdır. Üç aylık bir erişim incelemesi depo paydaşları tarafından tamamen göz ardı edilirse, varsayılan politikalar harici erişimin süresiz olarak açık bırakılmak yerine sistematik olarak iptal edilmesini gerektirir. Aynı zamanda uygulama, kod tabanlarının asla kalıcı olarak silinmemesini garanti eder; arşivlenen depolar tamamen kurtarılabilir kalır ve anında geri alımları veya GitHub Copilot aracılığıyla sorguları kolaylaştırmak için her durum mutasyonu açıkça günlüğe kaydedilir.
Mimari Karşılaştırma Matrisi
| Operasyonel Metrik | Önceki Temel Çizgi (Manuel / Özel Komut Dosyaları) | vLatest Evergreen Mimarisi | Mimari Etki |
|---|---|---|---|
| Denetim İzi Gecikmesi | Yüksek (Harici SIEM/VT'ye eşzamansız günlük aktarımı) | Anında (git log aracılığıyla eşzamanlı Git commit geçmişi) |
Harici veritabanı senkronizasyon gecikmesini ve altyapı maliyetini ortadan kaldırır. |
| Bellek Kaplaması | Değişken (Ağır Python/Node çalışan kümeleri) | Minimal (Konteyner içinde hafif Go webhook sunucusu) | Konteyner kaynak tahsisini ve ölçeklendirme karmaşıklığını önemli ölçüde azaltır. |
| API Yüzeyi ve Bağımlılıklar | Özel REST entegrasyonları, üçüncü taraf kimlik doğrulama belirteçleri | Standart GitHub Uygulaması, Webhook'lar, Eylemler, Yerel Sorunlar | Kesinlikle çekirdek platform ilkel öğelerine güvenerek sistem direncini en üst düzeye çıkarır. |
Kritik Değişiklikler ve Geçiş Uyarıları
Evergreen yönetişim modeline geçiş, geleneksel yazılım kritik değişikliklerinden ziyade farklı operasyonel önkoşullar sunar. Durum, denetçi deposu içindeki state/repos/<repo_id>.json adresinde bulunan ayrı JSON dosyaları aracılığıyla yönetildiğinden, organizasyonlar uygun dal koruma kurallarının ve CODEOWNERS yapılandırmalarının denetçi deposunun kendisine uygulanmasını sağlamalıdır. Ek olarak ekipler, atanmamış inceleme görevlerinin operasyonel boşluklara düşmesini önlemek için sahiplik çözümleme mantığını (evergreen_repo_owner özel özelliği aracılığıyla veya son commit ve sorun yazarlarını analiz eden geri dönüş sezgisel yöntemleriyle) tanımlamalıdır.
Adım Adım Yükseltme Kılavuzu
Evergreen'i organizasyonunuzda uygulamak, denetçi deposunun kurulmasını ve Go webhook sunucusunun dağıtılmasını gerektirir. Şu temel yapılandırma adımlarını izleyin:
Denetçi Deposunu ve Go Webhook Sunucusunu Dağıtın: Evergreen'in merkezi saati ve belleği olarak hareket etmek üzere özel bir denetçi deposu sağlayın. Go webhook sunucu konteynerini dağıtın ve GitHub Uygulamanızı depo yönetimi, sorunlar ve iş akışları için izinlerle yapılandırın.
Zamanlanmış GitHub Actions İş Akışlarını Yapılandırın: Üç aylık zamanlama iş akışlarını denetçi deposuna commit edin. Zamanlanmış olayların istediğiniz sıklığa göre
repository_dispatchtetikleyicileri göndermesini sağlayın:on: schedule: - cron: '0 0 1,8,16,23 * *' jobs: dispatch: runs-on: ubuntu-latest steps: - name: Evergreen Denetçisini Tetikle uses: actions/github-script@v6 with: script: | await github.rest.repos.createDispatchEvent({ owner: context.repo.owner, repo: context.repo.repo, event_type: 'evergreen_tick' });Depo Durumunu ve Özel Özellikleri Başlatın: Organizasyon düzeyinde
evergreen_repo_ownerözel özelliğini tanımlayın veya üç aylık erişim incelemeleri sırasında uygun tırmandırma yollarını garanti etmek için commit/sorun yazarlığı için standart geri dönüş kuralları oluşturun.