1. Yönetici Özeti ve Mimari Önem
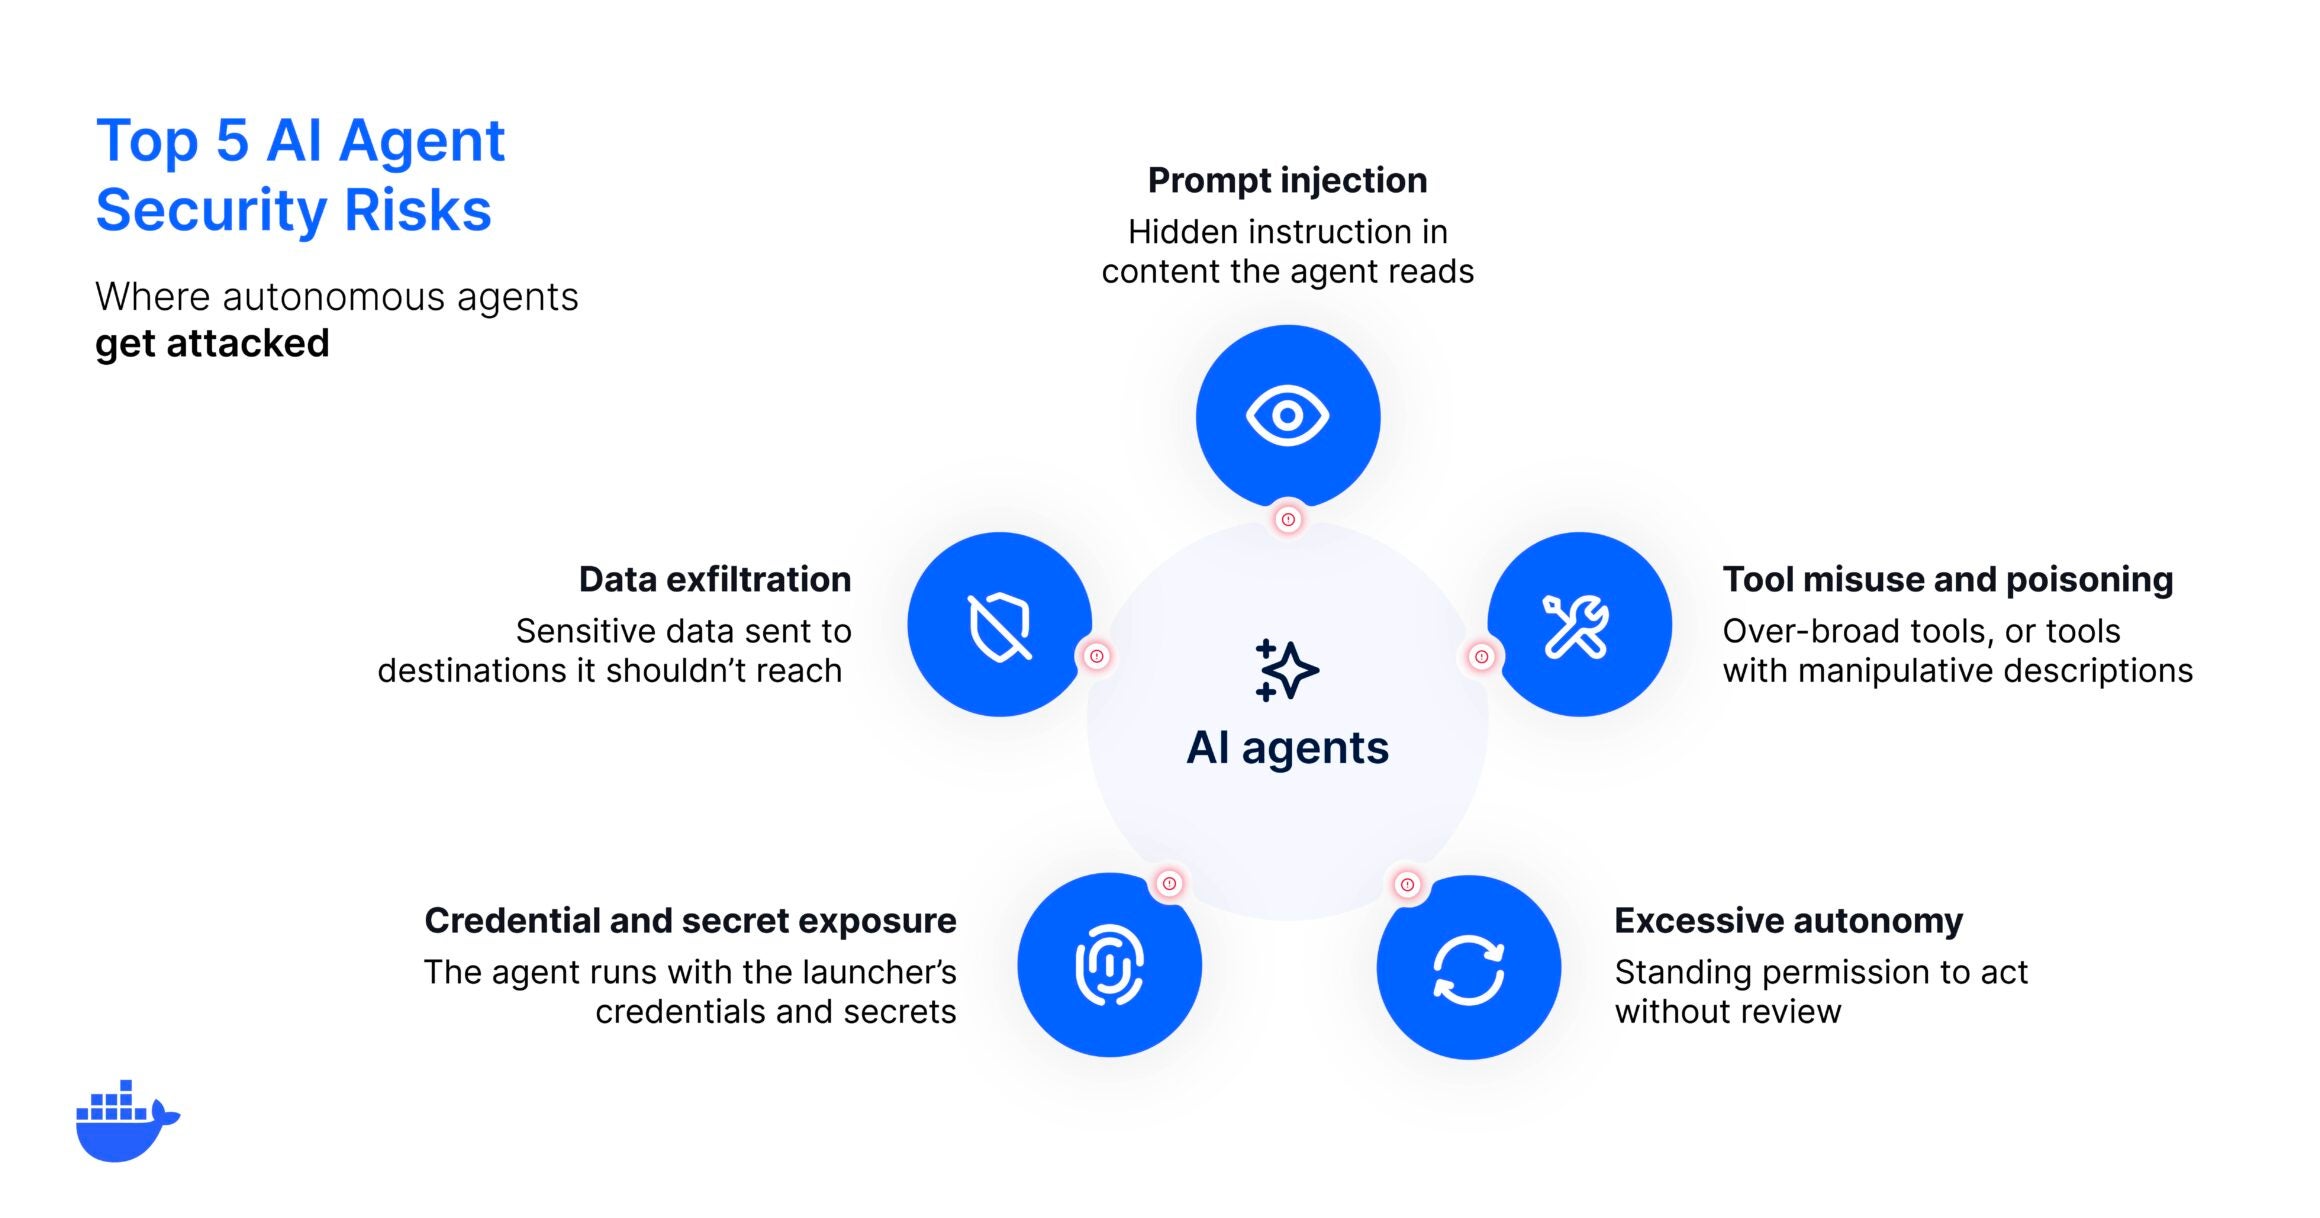
Otonom yapay zeka ajanlarının yazılım geliştirme iş akışlarına entegrasyonu, geleneksel uygulama güvenliği modellerini temellerinden sarsan bir paradigma değişimini temsil eder. Tarihsel olarak uygulama güvenliği, sıkı çevre savunmaları altında iyi tanımlanmış istekleri işleyen öngörülebilir, deterministik uç noktalara dayanıyordu. Ancak modern yapay zeka ajanları yönergeleri dinamik olarak yorumlar, çalışma zamanı araçlarını otonom olarak seçer ve minimum insan müdahalesiyle çok adımlı mantık zincirleri yürütür. Bu otonomi benzeri görülmemiş bir geliştirici hızı sağlasada, tehdit yüzeyinde ciddi bir genişlemeye neden olur. Bir sistem, kısıtlanmamış bir ajanın kod tabanlarına göz atmasına, isteğe bağlı terminal komutları yürütmesine ve geliştirici düzeyinde kimlik bilgileri kullanmasına izin verdiğinde, herhangi bir tekil komut enjeksiyonu veya araç zehirlenmesi vakası sistem genelinde felaket niteliğinde arızalara yol açabilir.
Docker'ın son sürüm duyurusu, güvenin yalnızca model katmanında varsayılamayacağını veya ele alınamayacağını vurgulayarak bu sistemik açıkları ele almaktadır; bu güven çevredeki altyapıya mühendislik yoluyla dahil edilmelidir. Mimari zorluk, ajan özgürlüğünü mutlak sistem kapsüllemesiyle dengelemekte yatar. Platform mühendisleri, ister bir kod yorumu, ister getirilen bir web sayfası veya ajanlar arası bir devir olsun, gelen her veri akışını güvenilmeyen girdi olarak değerlendirerek tehlikeye atılmış iş yüklerinin patlama yarıçapını azaltabilir. Bu sürüm analizi, temel saldırı vektörlerini inceler, izolasyon ve yönetişim için yapısal gereksinimleri değerlendirir ve konteynerli ortamlarda ajan tabanlı iş akışlarını güvence altına almak için eyleme geçirilebilir yollar sunar.
2. Temel İyileştirmeler ve Geliştirici Ergonomisi
Denetlenmeyen komutlar yoluyla kazara veri imhası veya istenmeyen üretim ortamı silinmeleri gibi aşırı otonominin doğuracağı risklere karşı koymak için bu sürüm, ajan yürütme için kritik sertleştirme kalıplarını vurgulamaktadır. Geliştiriciler sıklıkla, tüm ajan eylemlerinin manuel onay kapıları olmaksızın anında yürütüldüğü, "YOLO modu" olarak adlandırılan hoşgörülü kurulumlara güvenmektedir. Bu otonomiyi tamamen devre dışı bırakmak akıllı ajanları kullanma amacını ortadan kaldırırsada, bunları doğrudan ana bilgisayar işletim sistemlerinde çalıştırmak alttaki dosya sistemlerini, SSH anahtarlarını ve kişisel belirteçleri (token) anında tehlikeye açık hale getirir.
Geliştirici ergonomisi açısından bakıldığında, önerilen yaklaşım geçici, konteynerli yürütme ortamları zorlayarak ajanı ana makineden ayırır. Kuruluşlar, kişisel geliştirici belirteçlerini devralmak yerine, çalışma zamanında dinamik olarak enjekte edilen, kesin olarak kapsamı belirlenmiş, kısa ömürlü kimlik bilgileriyle ajanları donatarak bir istismar durumunda yanal hareketi engeller. Dahası, açık ağ çıkış filtreleri oluşturmak ve Model Bağlam Protokolü (MCP) araçları için doğrulanmış menşei kayıt defterlerinden yararlanmak, araç zehirlenmesi ve veri sızdırma vektörlerinin yürütme başlamadan önce sistematik olarak etkisiz hale getirilmesini sağlar.
3. Mimari Karşılaştırma Matrisi
| Mimari Boyut | Önceki Temel Çizgi (Kapsüllenmemiş Yapay Zeka Yürütme) | Güncellenmiş Paradigma (ai-agent-security-risks-what-can) |
Mimari Etki |
|---|---|---|---|
| Yürütme Gecikmesi | Doğrudan ana bilgisayar erişimiyle neredeyse anında yürütme; sınırsız süreç döngülerine eğilimli. | Konteynerleştirme yoluyla ihmal edilebilir çalışma zamanı gecikmesi ek yüküyle kontrollü başlatma ek yükü. | Kesin ana bilgisayar izolasyonu ve patlama yarıçapı kapsüllemesi için kesirli başlangıç gecikmesinden ödün verir. |
| Bellek ve Durum İzolasyonu | Paylaşılan ana bilgisayar bellek alanları ve özyinelemeli silmeye (rm -rf) duyarlı kalıcı yerel dosya sistemi durumları. |
Kesin olarak sınırlandırılmış hacim bağlamaları ve izole edilmiş tmpfs katmanlarıyla geçici konteyner bellek alanları. | Kötü amaçlı kod yürütme zincirlerinin ana bilgisayar sistem dosyalarını veya kimlik bilgisi depolarını değiştirmesini engeller. |
| API ve Araç Yönetişimi | Geliştirici belirteçlerini devralan geniş, kalıcı API izinleri; doğrulanmamış araç seçimi. | Açık çıkış filtreleme ve doğrulanmış araç kayıt defterlerine sahip kapsamlı, kısa ömürlü çalışma zamanı kimlik bilgileri. | Kimlik bilgisi maruziyetini en aza indirir ve güvenilmeyen araç zehirlenmesi vektörlerini ortadan kaldırır. |
4. Kritik Değişiklikler ve Geçiş Uyarıları
Güvenli ajan tabanlı mimarilere geçiş, altyapı varlıklarını korumak için tasarlanmış kasıtlı operasyonel sürtünmeler getirir. En önemlisi, ajanlar artık ana bilgisayar düzeyindeki ortam değişkenlerini, kişisel SSH anahtarlarını veya idari bulut belirteçlerini dolaylı olarak devralamaz. Bu mimari değişiklik, otonom kodlama asistanlarının yerel yapılandırma dosyalarına ve üretim bulut API'lerine engelsiz erişime sahip olduğunu varsayan eski yerel geliştirme betiklerini bozacaktır.
Kuruluşlar, doğrulanmamış MCP araçlarını ve otomatik onaylanan yürütme modlarını kullanmaktan açıkça vazgeçmelidir. Sıfır sürtünmeli komut istemlerine alışkın olan geliştiriciler, dosya sistemi yazma kapsamlarının ve ağ çıkış uç noktalarının programatik olarak zorlandığı, politika odaklı çalışma zamanı doğrulamalarına uyum sağlamalıdır. Açık, kısa ömürlü kimlik bilgilerinin sağlanamaması, çok adımlı ajan yürütme zincirleri sırasında kimlik doğrulama hatalarına neden olur.
5. Adım Adım Yükseltme Kılavuzu
Ajan tabanlı iş akışlarınızı başarıyla güvence altına almak ve güçlü çalışma zamanı kapsülasyonunu uygulamak için bu 3 adımlı geçiş sürecini izleyin:
Ajan Çalışma Zamanı Ortamını İzole Edin Kodlama ajanlarınızı doğrudan ana makinede çalıştırmak yerine, atılabilir, geçici konteynerler içinde konuşlandırın. Hassas ana bilgisayar dizinlerinin bağlanmadığından veya yalnızca salt okunur olarak bağlandığından emin olun.
# docker-compose.agent.yml
version: '3.8'
services:
  ai-agent:
    image: secure-agent-runtime:latest
    read_only: true
    volumes:
      - ./workspace:/workspace:rw
      - /tmp:/tmp:rw
    environment:
      - AGENT_YOLO_MODE=false
    network_mode: "bridge"
Kapsamlı, Kısa Ömürlü Kimlik Bilgilerini Zorunlu Kılın Kişisel operatör belirteçlerini ajan oturumlarınızdan ayırın. Görev tamamlandığında izinlerin derhal sona ermesini sağlayarak, çalışma zamanında sınırlı kapsamlı belirteçleri dinamik olarak enjekte edin.
# Enjekte edilmiş, geçici kimlik bilgileriyle bir ajan çalıştırmak için örnek komut
docker run --rm -it \
  --mount type=bind,source=$(pwd)/workspace,target=/workspace \
  -e AWS_ACCESS_KEY_ID=$TEMP_AGENT_KEY \
  -e AWS_SECRET_ACCESS_KEY=$TEMP_AGENT_SECRET \
  secure-agent-runtime: