Vue d'ensemble exécutive et importance architecturale
Les défis continus de mise à l'échelle rencontrés par les organisations d'ingénierie d'entreprise modernes se concentrent invariablement sur l'hygiène des dépôts, la gouvernance des accès et la gestion du cycle de vie des ressources. À mesure que les collaborations s'étendent pour intégrer des partenaires externes, des sous-traitants et des équipes de services professionnels spécialisés, les propriétaires de dépôts font face à une friction opérationnelle croissante. L'audit manuel des listes d'accès, le suivi des jalons de projet et l'archivage du code obsolète se transforment rapidement en une charge administrative fragile. Pour résoudre ces points de friction en interne au sein d'organisations partagées où les employés de GitHub ("Hubbers") collaborant étroitement avec les clients d'entreprise, l'équipe d'ingénierie de la plateforme principale a développé Evergreen. Evergreen fonctionne comme une application GitHub native conçue pour automatiser la mécanique lourde du cycle de vie de l'hygiène organisationnelle grâce à des flux de travail disciplinés et idempotents.
Sur le plan architectural, Evergreen établit une séparation des préoccupations robuste en délégant les mécanismes de chronométrage et de contrôle à un dépôt de contrôle dédié, tout en exécutant des flux de travail distribués de manière native via GitHub Actions et des gestionnaires d'événements webhook. Fonctionnant sous le paradigme de sécurité strict "Fail Secure" (Échec sécurisé), le système garantit que les examens d'accès non résolus ne se soldent pas par une persistance indéfinie des permissions ; au lieu de cela, les droits d'accès non vérifiés sont systématiquement révoqués à l'expiration du délai. Simultanément, le framework adhère à un mandat strict "Never Destroy Anything" (Ne jamais rien détruire) : les dépôts signalés pour inactivité sont archivés plutôt que définitivement supprimés, garantissant la récupérabilité tout en atténuant la prolifération de la surface d'attaque à l'échelle de l'organisation. En utilisant des primitives natives — telles que des propriétés personnalisées, des événements webhook et des interactions Issue-Ops —, Evergreen présente un modèle exemplaire pour la gestion évolutive des dépôts d'entreprise.
Améliorations principales et ergonomie pour les développeurs
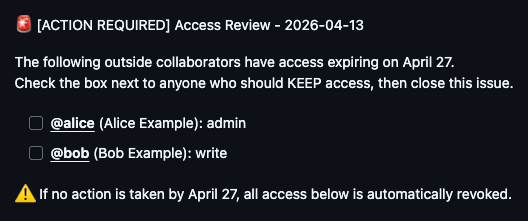
Evergreen introduit un modèle de flux de travail double sophistiqué axé sur les examens d'accès des collaborateurs externes et la détection des dépôts inactifs. Chaque trimestre, le système lance des évaluations automatisées qui capturent les permissions des collaborateurs externes, incitant les mainteneurs désignés via des problèmes de liste de contrôle localisés. Les développeurs interagissent avec le système en utilisant un paradigme intuitif "Issue-Ops" : les mainteneurs vérifient simplement les collaborateurs requis en cochant les cases correspondantes et en fermant le problème de suivi. Dès réception de l'événement webhook issues.closed, Evergreen traite les sélections, conserve les identités autorisées et révoque automatiquement les permissions obsolètes. De plus, l'architecture met en œuvre des mesures de protection des permissions en rouvrant silencieusement les problèmes et en rejetant les modifications tentées par des acteurs non autorisés, garantissant que les transitions d'état proviennent strictement du personnel autorisé.
La persistance de l'état au sein d'Evergreen repose sur une conception transparente et native de Git où les métadonnées de chaque dépôt sont sérialisées dans un fichier JSON individuel résidant dans le répertoire d'état du dépôt de contrôle. Ce choix de conception élimine le besoin de bases de données externes ou de pipelines de journaux d'audit sur mesure. L'état étant validé directement dans Git, l'historique des validations (commits) lui-même fait office de piste d'audit canonique, permettant aux administrateurs système et aux auditeurs de sécurité d'exécuter git log pour inspecter les transitions d'état historiques. Pour rationaliser les notifications aux mainteneurs, Evergreen évalue la propriété via une chaîne de repli déterministe : il interroge d'abord les propriétés personnalisées du dépôt (evergreen_repo_owner) et, si elles sont absentes, déduit intelligemment les parties prenantes responsables en analysant l'activité récente des problèmes et des validations parmi les équipes d'ingénierie internes.
Matrice de comparaison architecturale
| Dimension architecturale | Scripts manuels/sur mesure hérités (staying-evergreen-how-we-automat base précédente) |
GitHub staying-evergreen-how-we-automat | Impact architectural et avantage |
|---|---|---|---|
| Latence d'exécution | Tâches cron asynchrones avec des délais imprévisibles et des intervalles d'exécution variables. | Déclencheurs cron GitHub Actions déterministes combinés au traitement instantané des événements webhook. | Cadence trimestrielle garantie avec une réactivité immédiate aux fermetures Issue-Ops. |
| Empreinte mémoire d'état | Bases de données relationnelles externes ou magasins clé-valeur cloud isolés nécessitant des sauvegardes indépendantes. | Fichiers JSON distribués et natifs de Git (state/repos/<repo_id>.json) validés dans le dépôt de contrôle. |
Zéro charge de base de données externe ; exploite Git comme un magasin de données hautement résilient et versionné. |
| Couche d'intégration API | Scripts de scrutation personnalisés utilisant des points de terminaison REST GitHub disparates avec une gestion des erreurs personnalisée. | Webhooks d'application GitHub natifs, événements repository_dispatch et API REST/GraphQL GitHub standard. |
Authentification robuste, permissions limitées et vulnérabilités de limitation du taux d'API réduites. |
Changements majeurs et mises en garde relatives à la migration
L'adoption du framework d'automatisation Evergreen introduit des contraintes structurelles spécifiques que les équipes doivent intégrer dans leurs flux de travail organisationnels. Tout d'abord, les mainteneurs de dépôts doivent passer des ajustements de permissions manuels ad-hoc au modèle de révision structuré Issue-Ops ; contourner les problèmes de liste de contrôle entraînera une révocation automatique des privilèges à l'expiration du délai strict. Deuxièmement, les organisations doivent provisionner un dépôt de contrôle dédié configuré avec les permissions d'application GitHub appropriées (repo, admin:org, issues:write) pour gérer les webhooks entrants et planifier les événements de dispatch. Bien que l'architecture soit rétrocompatible avec les structures de dépôts existantes, la configuration de propriétés personnalisées (evergreen_repo_owner) est fortement recommandée pour assurer un acheminement précis des notifications. Les équipes dépendant de scripts basés sur des cron hérités doivent déprécier leurs mécanismes de scrutation personnalisés et migrer entièrement vers les plannings de dispatch orientés événements détaillés dans la configuration du contrôleur Evergreen.
Guide de mise à niveau étape par étape
La migration de votre organisation vers le modèle Evergreen implique le provisionnement du plan de contrôle, la configuration des actions planifiées et le déploiement du serveur webhook.
Provisionner le dépôt de contrôle : Créez un dépôt dédié (par exemple,
org-evergreen-controller) et établissez la hiérarchie de répertoires initiale pour le suivi de l'état :mkdir -p state/repos git commit -m "chore: initialize evergreen control repository structure"Configurer les GitHub Actions planifiées : Implémentez les flux de travail de dispatch trimestriels dans votre dépôt de contrôle sous
.github/workflows/evergreen-clock.ymlpour déclencher les évaluations des dépôts :name: Evergreen Clock on: schedule: - cron: '0 0 1,8,16,23 * *' jobs: dispatch: runs-on: ubuntu-latest steps: - name: Trigger Repository Dispatch uses: actions/github-script@v6 with: script: | await github.rest.repos.createDispatchEvent({ owner: context.repo.owner, repo: context.repo.repo, event_type: 'evergreen_tick' });Déployer le contrôleur Webhook : Déployez le serveur webhook Go léger dans votre environnement conteneurisé, en veillant à ce que la clé privée
GITHUB_APP_PRIVATE_KEYet les secrets du webhook soient injectés de manière sécurisée via des variables d'environnement pour traiter de manière transparente les événementsissues.closedetrepository_dispatch.