Aperçu exécutif et importance architecturale
La mise à l'échelle continue des organisations d'ingénierie d'entreprise modernes introduit une surcharge opérationnelle substantielle, en particulier en ce qui concerne la gouvernance du cycle de vie des répertoires et les autorisations des collaborateurs externes. Au fur et à mesure que les bases de code se multiplient dans les écosystèmes partagés, les propriétaires de répertoires ont du mal à suivre les collaborateurs actifs, à gérer l'évolution des politiques d'accès et à supprimer progressivement les actifs morts ou dormants. Le nettoyage administratif manuel est inévitablement délaissé, créant des vecteurs de sécurité invisibles et des lacunes en matière de conformité. Pour résoudre ces points de friction à grande échelle, GitHub a introduit Evergreen, une application GitHub native conçue pour automatiser l'hygiène organisationnelle sans s'appuyer sur des plateformes SaaS externes et complexes.
Sur le plan architectural, Evergreen incarne un paradigme minimaliste : « Un seul cerveau, de nombreuses mains. » Plutôt que d'inventer des intergiciels exotiques ou de maintenir des bases de données disparates, Evergreen exploite des primitives GitHub standard de premier ordre, notamment les applications GitHub, les actions planifiées, les webhooks, les problèmes (issues), les propriétés personnalisées et les fichiers simples stockés directement dans un répertoire de contrôleur dédié. En ancrant la gestion des états directement dans les commits Git, la plateforme transforme l'historique des commits lui-même en une piste d'audit inaltérable et transparente. Cette conception associe des exigences de sécurité rigoureuses à l'ergonomie native des développeurs, garantissant que la gouvernance opérationnelle ressemble davantage à une révision de code standard qu'à une friction bureaucratique.
Améliorations principales et ergonomie des développeurs
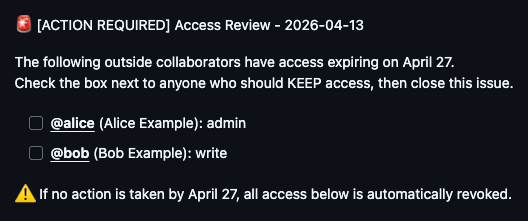
Evergreen fonctionne via deux flux de travail automatisés principaux : les revues trimestrielles des accès des collaborateurs externes et la détection des répertoires obsolètes. Dans le cadre du cycle de revue des accès des collaborateurs, un instantané des utilisateurs externes est capturé et une liste de contrôle est générée dynamiquement pour chaque répertoire deux semaines avant son application. Les développeurs interagissent avec ce mécanisme via Issue-Ops : cocher les cases des collaborateurs qui conservent leur validité et fermer le problème déclenche un événement webhook immédiat (issues.closed) qui met à jour les permissions en conséquence. Pour appliquer un contrôle d'accès strict, Evergreen valide l'acteur qui ferme le problème ; si un utilisateur non autorisé tente de fermer la révision, l'application rouvre automatiquement le fil de discussion et publie un avis rectificatif.
Le deuxième flux de travail majeur aborde la prolifération des répertoires grâce à une détection intelligente de l'obsolescence et à un archivage progressif. Les répertoires affichant zéro activité humaine au-delà d'un seuil défini sont systématiquement signalés, avertis par le biais de problèmes de suivi et finalement archivés s'ils restent inchangés après une période de grâce stricte. Surtout, Evergreen adhère à une philosophie stricte de « échec sécurisé » (« Fail Secure ») et de « jamais détruire » (« Never Destroy »). Si une revue d'accès trimestrielle est entièrement ignorée par les parties prenantes du répertoire, les politiques par défaut dictent que l'accès externe est systématiquement révoqué plutôt que d'être laissé exposé indéfiniment. Parallèlement, l'application garantit que les bases de code ne sont jamais définitivement supprimées ; les répertoires archivés restent entièrement récupérables, et chaque mutation d'état est explicitement enregistrée pour faciliter les restaurations instantanées ou les requêtes via GitHub Copilot.
Matrice de comparaison architecturale
| Métrique opérationnelle | Référence précédente (Scripts manuels / sur mesure) | Architecture vLatest Evergreen | Impact architectural |
|---|---|---|---|
| Latence de la piste d'audit | Élevée (Envoi asynchrone des journaux vers un SIEM/BDD externe) | Instantanée (Historique des commits Git synchrone via git log) |
Élimine le décalage de synchronisation de la base de données externe et le coût d'infrastructure. |
| Empreinte mémoire | Variable (Clusters de travailleurs lourds Python/Node) | Minimale (Serveur webhook Go léger dans un conteneur) | Réduit considérablement l'allocation des ressources du conteneur et la complexité de mise à l'échelle. |
| Surface API et dépendances | Intégrations REST personnalisées, jetons d'authentification tiers | Application GitHub standard, Webhooks, Actions, Problèmes natifs | Maximise la résilience du système en s'appuyant strictement sur les primitives principales de la plateforme. |
Changements cassants et mises en garde relatives à la migration
La transition vers le modèle de gouvernance Evergreen introduit des conditions préalables opérationnelles distinctes plutôt que des changements cassants logiciels traditionnels. Étant donné que l'état est géré via des fichiers JSON distincts situés à state/repos/<repo_id>.json dans le répertoire du contrôleur, les organisations doivent s'assurer que des règles de protection de branche appropriées et des configurations CODEOWNERS sont appliquées sur le répertoire du contrôleur lui-même. De plus, les équipes doivent définir une logique de résolution de propriété — soit via la propriété personnalisée evergreen_repo_owner, soit par le biais d'heuristiques de secours analysant les auteurs récents des commits et des problèmes — pour éviter que les tâches de revue non assignées ne tombent dans des vides opérationnels.
Guide de mise à niveau étape par étape
La mise en œuvre d'Evergreen au sein de votre organisation nécessite la configuration du répertoire du contrôleur et le déploiement du serveur webhook Go. Suivez ces étapes de configuration principales :
Déployer le répertoire du contrôleur et le serveur webhook Go : Provisionnez un répertoire de contrôleur privé pour agir comme l'horloge centrale et la mémoire d'Evergreen. Déployez le conteneur du serveur webhook Go et configurez votre application GitHub avec les autorisations pour l'administration des répertoires, les problèmes et les flux de travail.
Configurer les flux de travail GitHub Actions planifiés : Validez les flux de travail de planification trimestrielle dans le répertoire du contrôleur. Assurez-vous que les événements planifiés déclenchent des déclencheurs
repository_dispatchselon la cadence souhaitée :on: schedule: - cron: '0 0 1,8,16,23 * *' jobs: dispatch: runs-on: ubuntu-latest steps: - name: Trigger Evergreen Controller uses: actions/github-script@v6 with: script: | await github.rest.repos.createDispatchEvent({ owner: context.repo.owner, repo: context.repo.repo, event_type: 'evergreen_tick' });Initialiser l'état du répertoire et les propriétés personnalisées : Définissez la propriété personnalisée
evergreen_repo_ownerau niveau de l'organisation ou établissez des règles de secours standard pour la paternité des commits/problèmes afin de garantir des chemins d'escalade appropriés lors des revues d'accès trimestrielles.