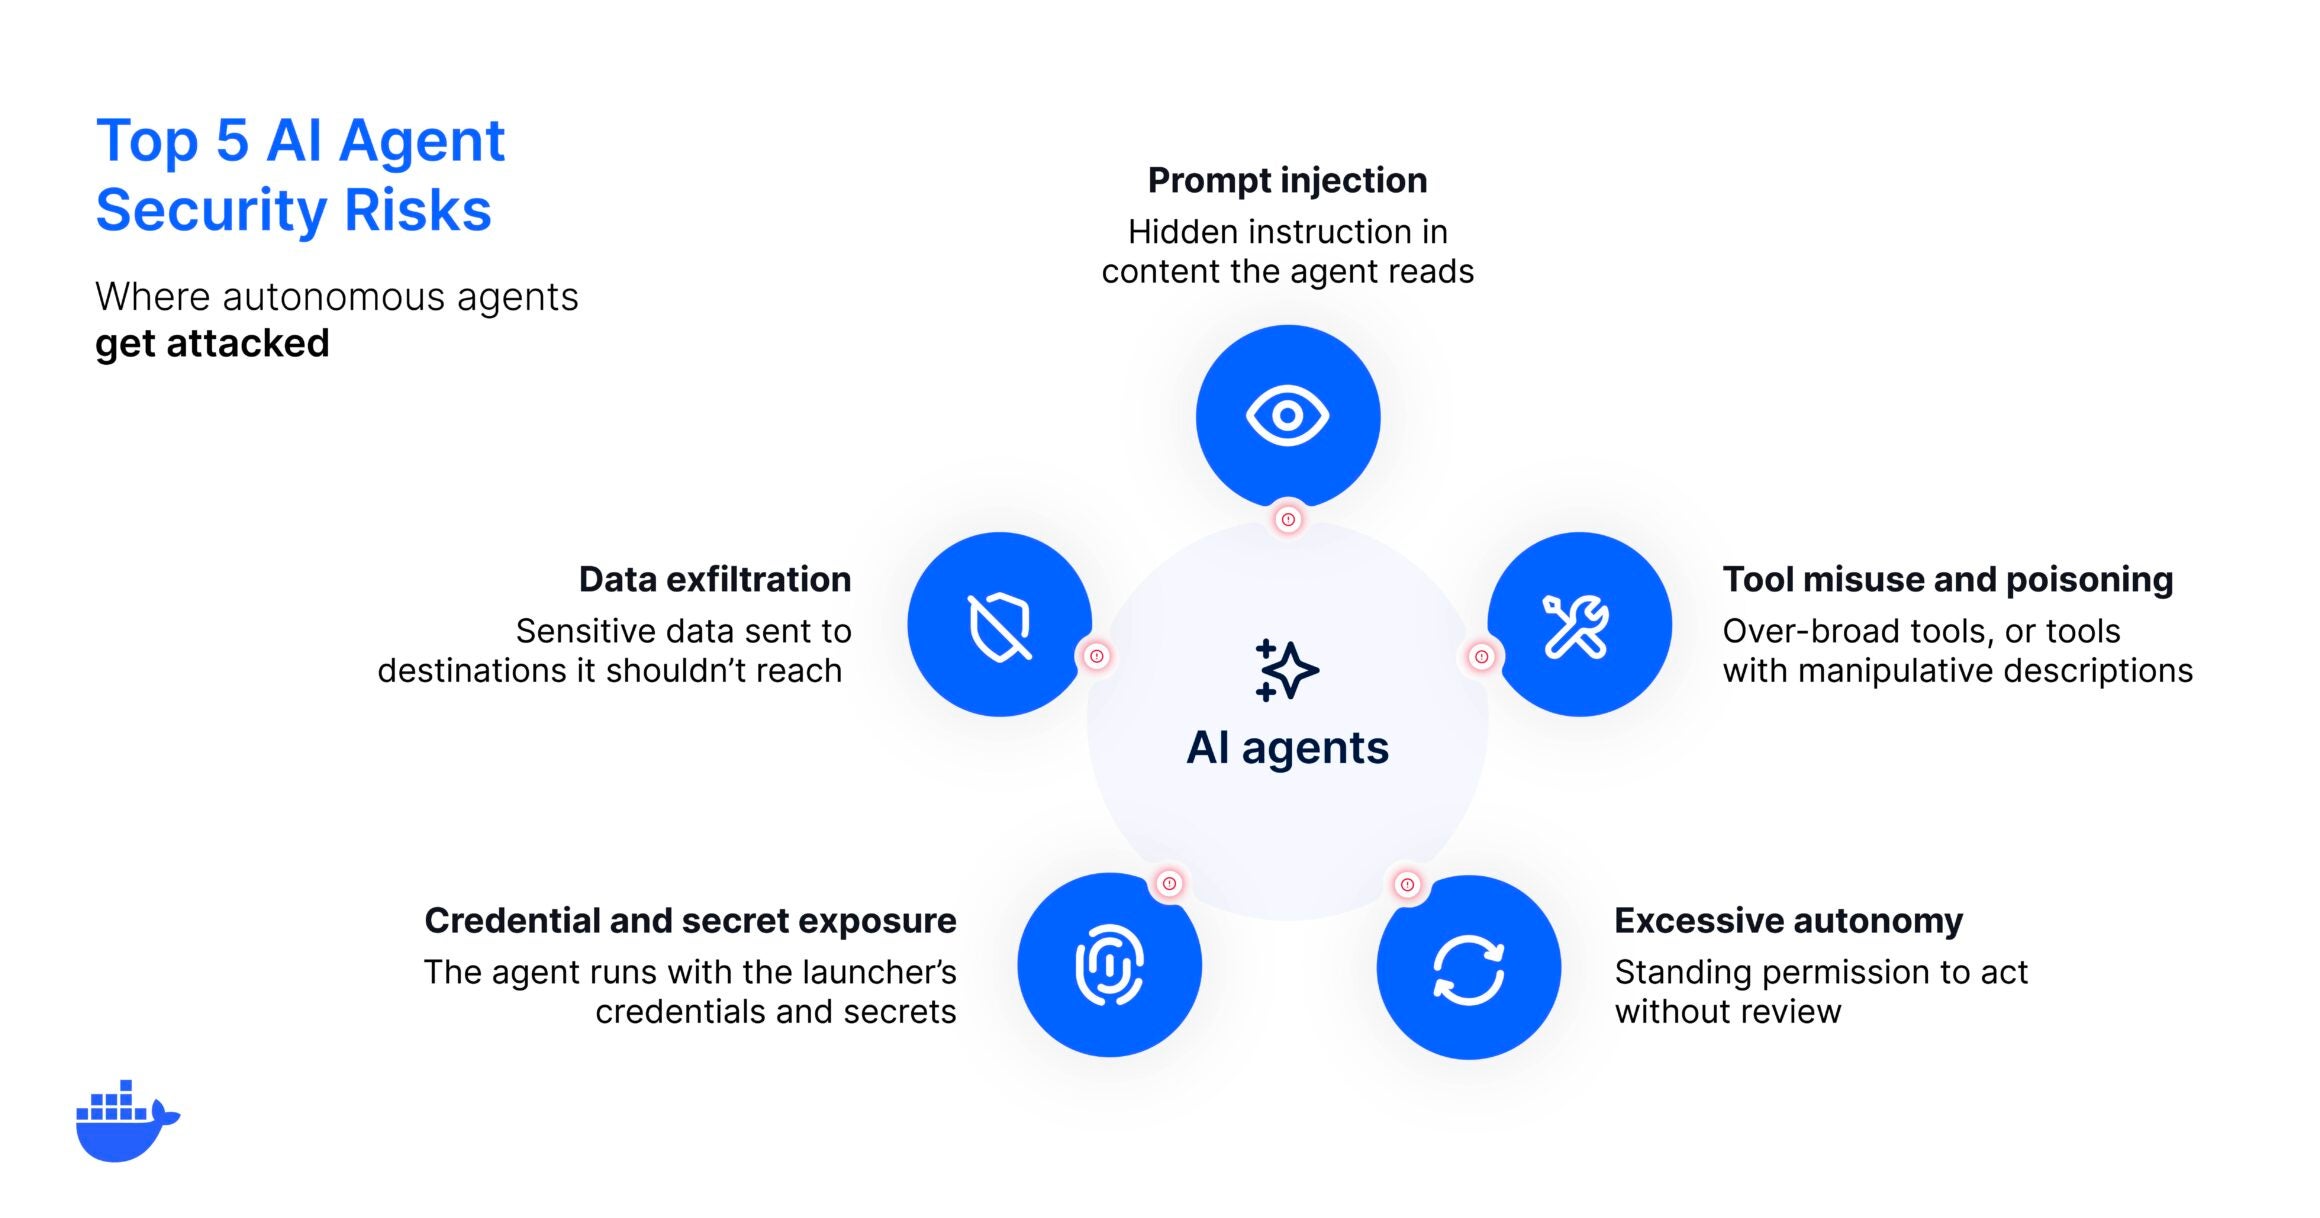
1. Vue d'ensemble exécutive et importance architecturale
L'intégration d'agents d'intelligence artificielle autonomes dans les flux de développement logiciels représente un changement de paradigme qui bouleverse fondamentalement les modèles de sécurité applicative traditionnels. Historiquement, la sécurité applicative reposait sur des points de terminaison prédictifs et déterministes traitant des requêtes bien définies sous des défenses périmétriques strictes. Cependant, les agents d'IA modernes interprètent dynamiquement les instructions, sélectionnent de manière autonome des outils d'exécution et exécutent des chaînes logiques en plusieurs étapes avec une intervention humaine minimale. Bien que cette autonomie offre une vélocité de développement sans précédent, elle entraîne une expansion sévère de la surface d'attaque. Lorsqu'un système permet à un agent non contraint de parcourir des bases de code, d'exécuter des commandes de terminal arbitraires et d'exploiter des informations d'identification de niveau développeur, une simple instance d'injection de prompt ou de compromission d'outil peut entraîner des pannes catastrophiques à l'échelle du système.
Le dernier avis de publication de Docker aborde ces vulnérabilités systémiques en soulignant que la confiance ne peut être présumée ou gérée au seul niveau du modèle ; elle doit être intégrée dès la conception dans l'infrastructure environnante. Le défi architectural consiste à équilibrer la liberté de l'agent et le confinement absolu du système. En traitant chaque flux de données entrant — qu'il s'agisse d'un commentaire de code, d'une page Web récupérée ou d'un transfert inter-agent — comme une entrée non fiable, les ingénieurs de plateforme peuvent atténuer le rayon d'impact des charges de travail compromises. Cette analyse de version explore les principaux vecteurs d'attaque, évalue les exigences structurelles en matière d'isolation et de gouvernance, et fournit des voies concrètes pour sécuriser les flux de travail des agents dans des environnements conteneurisés.
2. Améliorations clés et ergonomie pour les développeurs
Pour contrer les risques inhérents à une autonomie excessive, telle qu'une destruction accidentelle de données via des commandes non vérifiées ou des suppressions involontaires d'environnements de production, cette version met en avant des modèles de durcissement essentiels pour l'exécution par agent. Les développeurs s'appuient fréquemment sur des configurations permissives, communément appelées "mode YOLO", où toutes les actions des agents s'exécutent instantanément sans portes de confirmation manuelle. Bien que la désactivation totale de cette autonomie annule l'intérêt d'employer des agents intelligents, les exécuter directement sur les systèmes d'exploitation hôtes expose les systèmes de fichiers sous-jacents, les clés SSH et les jetons personnels à une compromission immédiate.
Du point de vue de l'ergonomie du développeur, l'approche recommandée dissocie l'agent de la machine hôte en imposant des environnements d'exécution éphémères et conteneurisés. En provisionnant les agents avec des informations d'identification strictement délimitées et à courte durée de vie, injectées dynamiquement au moment de l'exécution — plutôt qu'en héritant de jetons de développeur personnels —, les organisations empêchent tout mouvement latéral en cas d'exploitation. De plus, l'établissement de filtres de sortie réseau explicites et l'utilisation de registres à provenance vérifiée pour les outils du protocole MCP (Model Context Protocol) garantissent que les vecteurs d'empoisonnement d'outils et d'exfiltration de données sont systématiquement neutralisés avant le début de l'exécution.
3. Matrice de comparaison architecturale
| Dimension architecturale | Ligne de base précédente (Exécution d'IA non contenue) | Paradigme mis à jour (ai-agent-security-risks-what-can) |
Impact architectural |
|---|---|---|---|
| Latence d'exécution | Exécution quasi instantanée avec accès direct à l'hôte ; sujette à des boucles de processus illimitées. | Surcharge d'initialisation contrôlée avec une surcharge de latence d'exécution négligeable grâce à la conteneurisation. | Échange une latence de démarrage fractionnaire contre une isolation absolue de l'hôte et un confinement du rayon d'impact. |
| Isolation de la mémoire et de l'état | Espaces de mémoire hôte partagés et états de système de fichiers locaux persistants susceptibles d'une suppression récursive (rm -rf). |
Espaces de mémoire de conteneur éphémères avec des montages de volumes strictement limités et des couches tmpfs isolées. | Empêche les chaînes d'exécution de code malveillant de modifier les fichiers du système hôte ou les magasins d'informations d'identification. |
| Gouvernance des API et des outils | Permissions d'API larges et permanentes héritant des jetons de développeur ; sélection d'outils non validée. | Informations d'identification d'exécution ciblées et à courte durée de vie avec filtrage de sortie explicite et registres d'outils vérifiés. | Minimise l'exposition des informations d'identification et élimine les vecteurs d'empoisonnement d'outils non fiables. |
4. Changements cassants et mises en garde relatives à la migration
La transition vers des architectures d'agents sécurisées introduit des frictions opérationnelles délibérées conçues pour protéger les actifs de l'infrastructure. Plus particulièrement, les agents ne peuvent plus hériter implicitement de variables d'environnement au niveau de l'hôte, de clés SSH personnelles ou de jetons cloud administratifs. Ce changement architectural cassera les scripts de développement locaux existants qui supposent que les assistants de codage autonomes disposent d'un accès sans entrave aux fichiers de configuration locaux et aux API cloud de production.
Les organisations doivent impérativement abandonner l'utilisation d'outils MCP non vérifiés et de modes d'exécution approuvés automatiquement. Les développeurs habitués à des invites sans friction doivent s'adapter à des validations d'exécution pilotées par des politiques, où les portées d'écriture du système de fichiers et les points de terminaison de sortie réseau sont appliqués par programme. L'échec de l'approvisionnement en informations d'identification explicites et à courte durée de vie entraînera des erreurs d'authentification lors des chaînes d'exécution d'agents en plusieurs étapes.
5. Guide de mise à niveau étape par étape
Pour sécuriser avec succès vos flux de travail par agents et mettre en œuvre un confinement robuste à l'exécution, suivez ce processus de migration en 3 étapes :
Isoler l'environnement d'exécution de l'agent Déployez vos agents de codage dans des conteneurs jetables et éphémères plutôt que de les exécuter directement sur la machine hôte. Assurez-vous que les répertoires hôtes sensibles sont démontés ou montés strictement en lecture seule.
# docker-compose.agent.yml
version: '3.8'
services:
  ai-agent:
    image: secure-agent-runtime:latest
    read_only: true
    volumes:
      - ./workspace:/workspace:rw
      - /tmp:/tmp:rw
    environment:
      - AGENT_YOLO_MODE=false
    network_mode: "bridge"
Appliquer des informations d'identification ciblées et à courte durée de vie Retirez les jetons d'opérateur personnels de vos sessions d'agent. Injectez dynamiquement des jetons à portée limitée au moment de l'exécution, en veillant à ce que les autorisations expirent immédiatement une fois la tâche terminée.
# Exemple de commande pour exécuter un agent avec des informations d'identification temporaires injectées
docker run --rm -it \
  --mount type=bind,source=$(pwd)/workspace,target=/workspace \
  -e AWS_ACCESS_KEY_ID=$TEMP_AGENT_KEY \
  -e AWS_SECRET_ACCESS_KEY=$TEMP_AGENT_SECRET \
  secure-agent-runtime:latest --task "refactor utils.py"
Mettre en œuvre la sortie réseau et la vérification des outils Verrouillez les règles de mise en réseau des conteneurs pour restreindre le trafic sortant exclusivement aux registres internes approuvés et aux points de terminaison API connus, tout en approvisionnant tous les outils à partir de registres à provenance vérifiée.