Aperçu du Marché
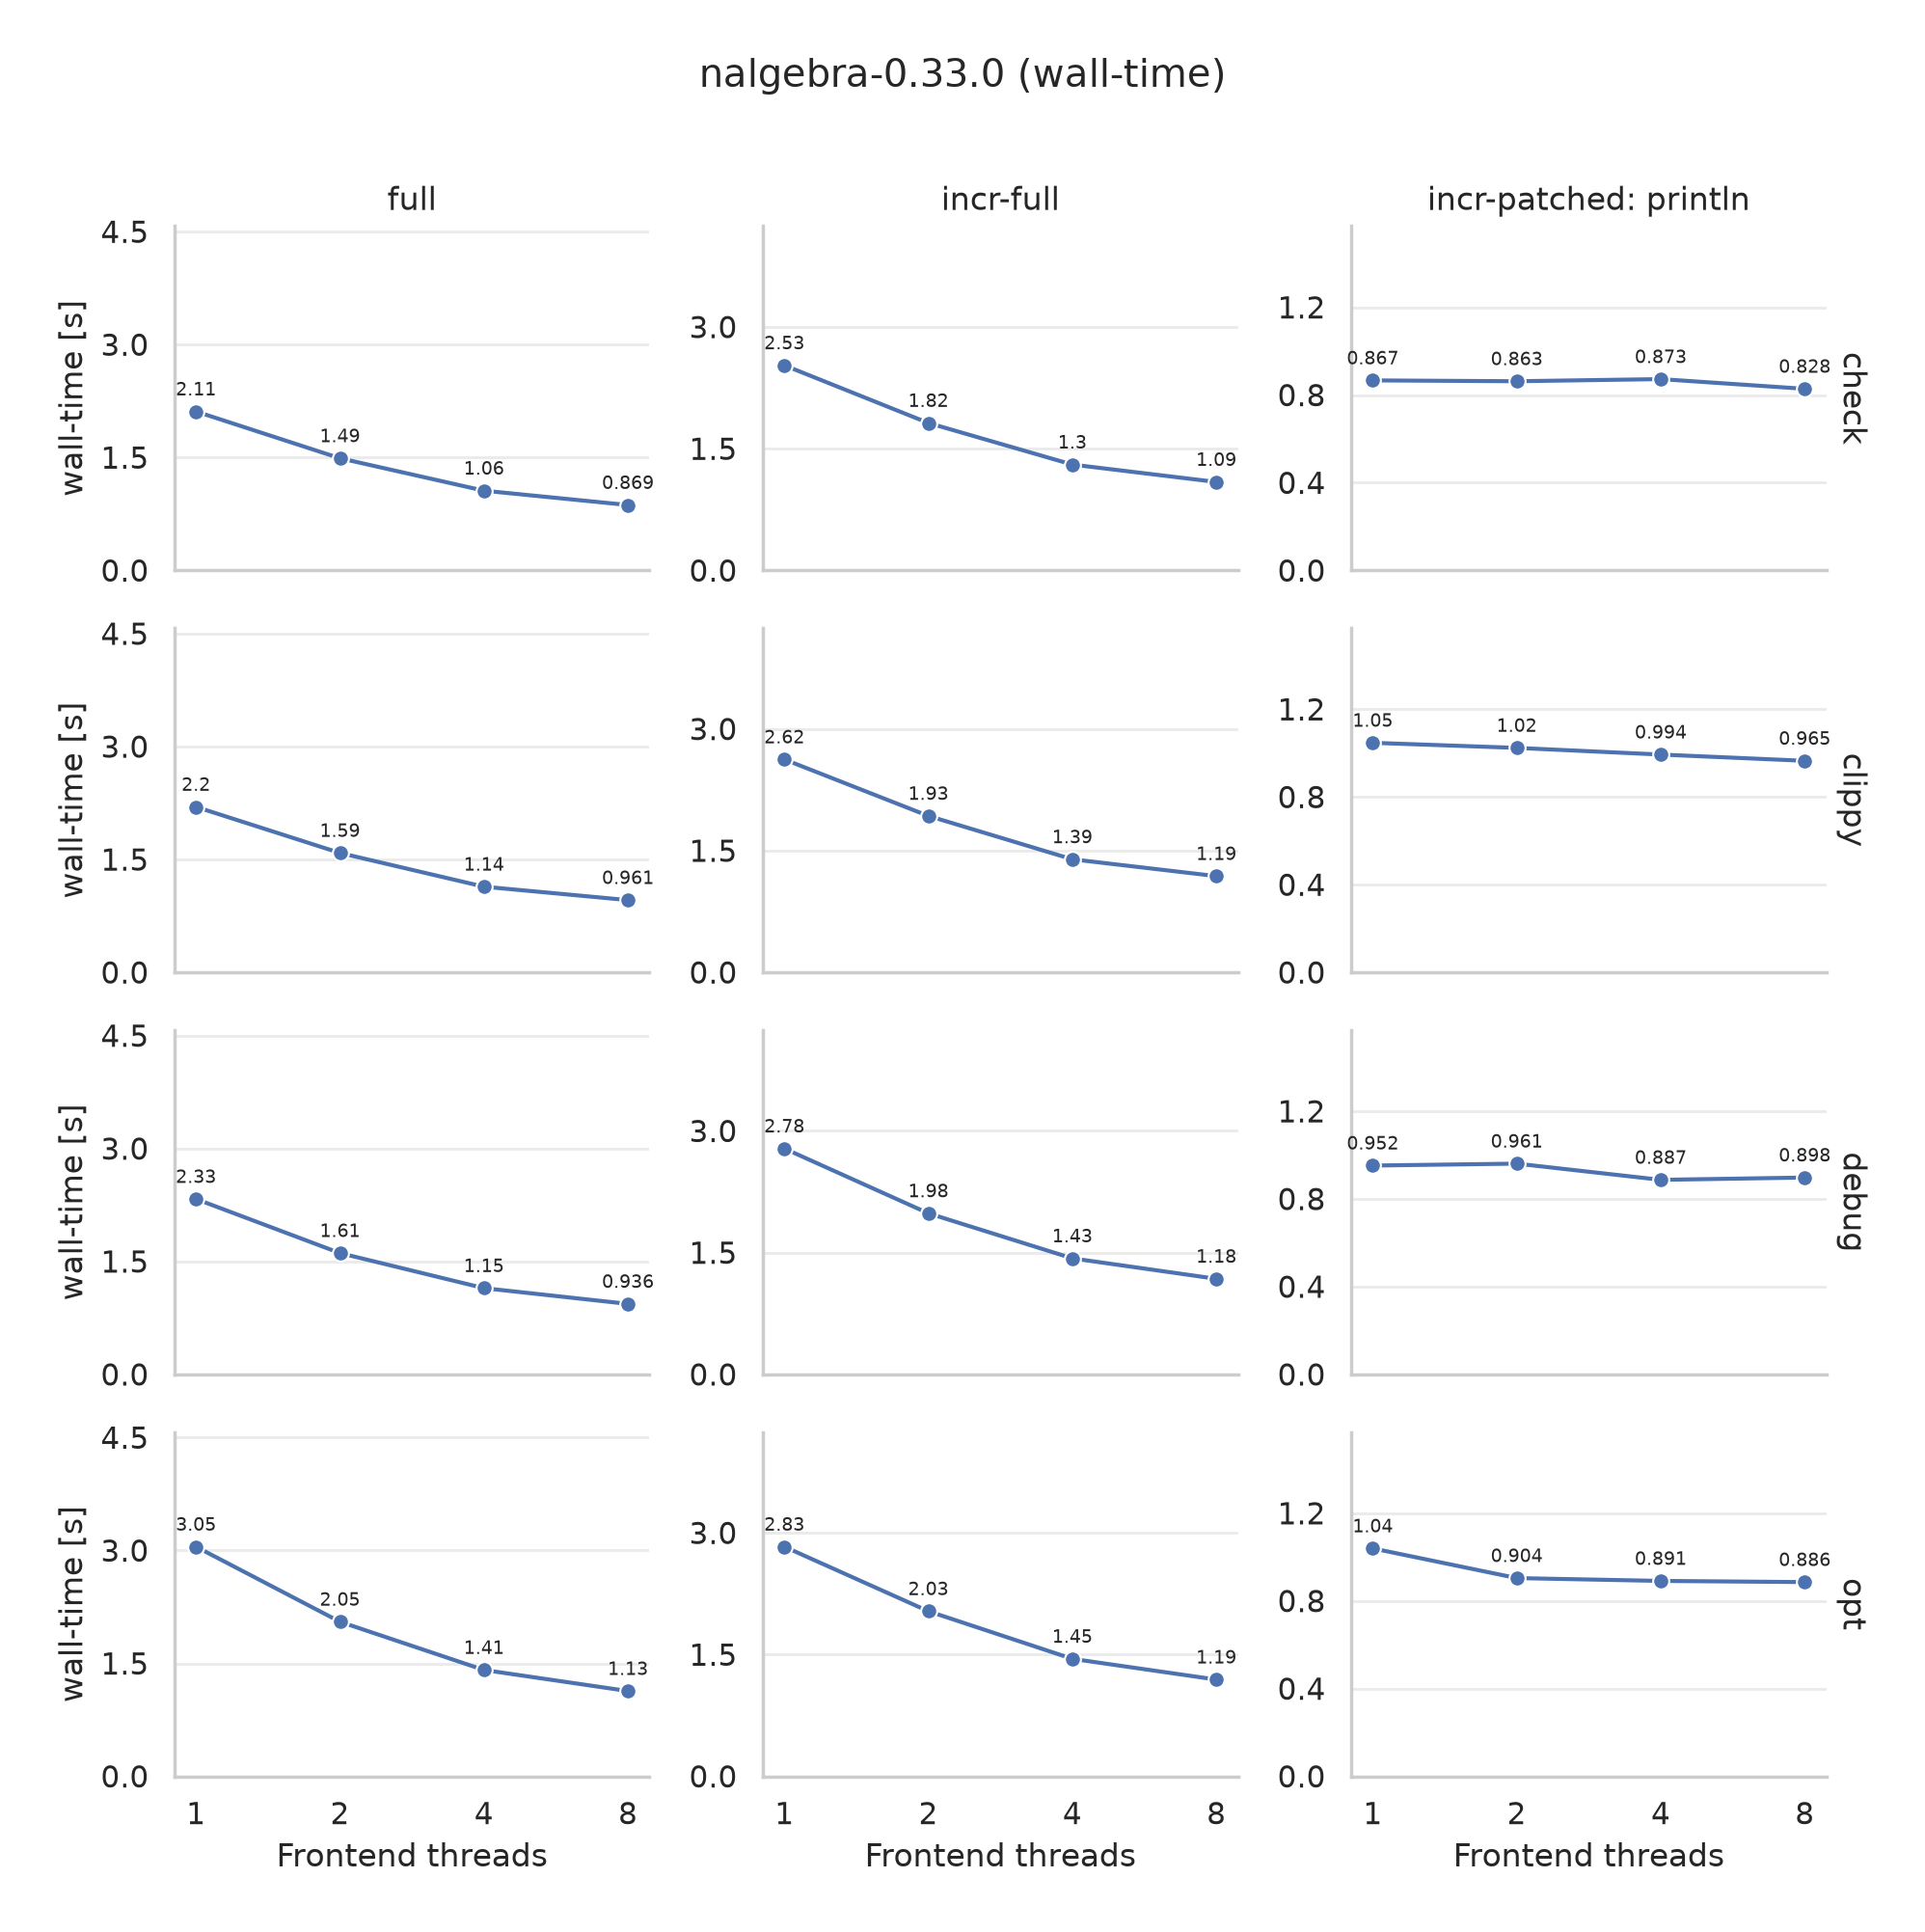
Rust : Activation du frontend de compilation parallèle
Rust introduit un frontend parallèle dans sa version nightly, accélérant considérablement les temps de compilation grâce au multi-threading.
Découvrez Rust 1.100.0 : type Never stable, API d'allocation, DropGuard et contrôles de dépendances Cargo améliorés pour les entreprises.
Rust introduit un frontend parallèle dans sa version nightly, accélérant considérablement les temps de compilation grâce au multi-threading.
Découvrez l'analyse technique de Rust 1.29.3, incluant les correctifs de régression CPU, les corrections de verrouillage Solaris et les mises à niveau.
Découvrez Rust how-to-fund-rust-contributors : une analyse approfondie du financement des mainteneurs, des objectifs du projet et des modèles de durabilité open-source.
Découvrez Bun v1.1.39 avec un nouveau fichier de verrouillage textuel lisible par l'homme, des installations en cache 30 % plus rapides, des API de plugins Rust natifs et des mises à niveau WebKit.
Découvrez Rustup 1.29.2, une mise à jour de sécurité critique corrigeant CVE-2026-111943 et RUSTSEC-2026-0382 avec des certificats racines mis à jour.
Découvrez pglifecycle 2.0 pour PostgreSQL : une réécriture haute performance en Rust comprenant la modélisation d'état YAML, des plans de déploiement CI sécurisés et la détection de dérive.
Analyse technique approfondie du premier programme Maintainers in Residence de Rust, finançant les équipes principales et renforçant la santé à long terme de l'écosystème.
Découvrez l'analyse de la version 1.29.1 de Rustup, comprenant des optimisations de la concurrence, l'hébergement de documentation HTTP locale et des protections pour les hôtes Windows.
Découvrez Rust 1.98.1, une version corrective cruciale résolvant une grave mauvaise compilation lors de la génération de vtables et un comportement indéfini dans les objets trait.
Découvrez les résultats de l'enquête de débogage Rust 2026. Analyse approfondie des outils de développement, des flux de travail IDE, des tendances OS et des métriques de débogage sécurisées pour la mémoire.

Découvrez la sortie manufacturing-trust-for-ai-agent de Docker : bacs à sable microVM, kits reproductibles et limites de confiance pour agents IA cloud-native.
Analyse de sécurité complète de l'avis Rust be-alert-targeted-attacks-on-pro, couvrant les vecteurs de menaces de la chaîne d'approvisionnement et les étapes d'atténuation.
Découvrez la sortie de trust-docker-for-the-agents-you- par Docker : Sandboxes Cloud, spécifications Sandbox Kit et gouvernance du runtime microVM.
Découvrez l'analyse architecturale du correctif de sécurité de Rust concernant la fuite de variables d'environnement Miri via les caches GitHub Actions.