نمای کلی اجرایی و اهمیت معماری
مقیاسگذاری مداوم سازمانهای مهندسی سازمانی مدرن، سربار عملیاتی قابلتوجهی را به همراه دارد، بهویژه در رابطه با حاکمیت چرخه عمر مخزن و مجوزهای همکاران خارجی. با چند برابر شدن پایگاههای کد در اکوسیستمهای مشترک، مالکان مخزن اغلب برای ردیابی فعال همکاران، مدیریت خطمشیهای دسترسی در حال تکامل، و بازنشستگی منظم داراییهای مرده یا غیرفعال تلاش میکنند. خانهداری اداری دستی ناگزیر به فراموشی سپرده میشود و بردارهای امنیتی پنهان و شکافهای انطباقی ایجاد میکند. برای حل این نقاط اصطکاک در مقیاس وسیع، گیتهاب اورگرین (Evergreen) را معرفی کرد؛ یک اپلیکیشن بومی گیتهاب که برای خودکارسازی بهداشت سازمانی بدون اتکا به پلتفرمهای پیچیده و خارجی SaaS مهندسی شده است.
از نظر معماری، اورگرین یک پارادایم مینیمالیستی را تجسم میکند: «یک مغز، دستهای بسیار.» اورگرین بهجای ابداع میانافزارهای عجیبوغریب یا نگهداری پایگاههای داده مجزا، از پریمیرهای درجه یک و آماده گیتهاب—از جمله اپلیکیشنهای گیتهاب، اکشنهای زمانبندیشده، وبهوکها، مسائل (Issues)، ویژگیهای سفارشی و فایلهای ساده ذخیرهشده مستقیماً در یک مخزن کنترلکننده اختصاصی—بهره میبرد. با لنگر انداختن مدیریت وضعیت مستقیماً در کامیتهای گیت، این پلتفرم خود تاریخچه کامیت را به یک مسیر حسابرسی دستنخورده و شفاف تبدیل میکند. این طراحی دستورات امنیتی دقیق را با ارگونومی توسعهدهنده بومی پیوند میدهد و تضمین میکند که حاکمیت عملیاتی بیشتر شبیه بررسی کد استاندارد به نظر برسد تا اصطکاک بوروکراتیک.
بهبودهای کلیدی و ارگونومی توسعهدهنده
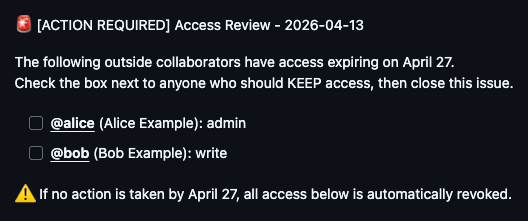
اورگرین از طریق دو جریان کاری خودکار اصلی عمل میکند: بررسی دسترسی همکاران خارجی به صورت فصلی و تشخیص مخزن راکد. تحت چرخه بررسی دسترسی همکاران، تصویری از کاربران خارجی گرفته میشود و یک مسئله چکلیست به صورت پویا برای هر مخزن دو هفته قبل از اجرا ایجاد میشود. توسعهدهندگان از طریق Issue-Ops با این مکانیزم تعامل دارند: علامتزدن کادرهای مربوط به همکارانی که اعتبار خود را حفظ کردهاند و بستن مسئله، یک رویداد وبهوک فوری (issues.closed) را فعال میکند که مجوزها را بر این اساس بهروزرسانی میکند. برای اعمال کنترل دسترسی دقیق، اورگرین بازیگری را که مسئله را میبندد اعتبارسنجی میکند؛ اگر یک کاربر غیرمجاز سعی کند بررسی را ببندد، اپلیکیشن به طور خودکار موضوع را دوباره باز میکند و یک اخطار اصلاحی ارسال میکند.
دومین جریان کاری اصلی به پراکندگی مخازن از طریق تشخیص هوشمند راکد بودن و آرشیو کردن منظم میپردازد. مخازن دارای فعالیت انسانی صفر فراتر از آستانه تعریفشده، به طور سیستماتیک علامتگذاری میشوند، از طریق مسائل ردیابی هشدار داده میشوند، و در نهایت در صورت عدم لمس پس از یک دوره مهلت سخت، آرشیو میشوند. نکته مهم این است که اورگرین به فلسفه سختگیرانه «شکست امن» (Fail Secure) و «هرگز تخریب نکن» (Never Destroy) پایبند است. اگر بررسی دسترسی فصلی توسط ذینفعان مخزن کاملاً نادیده گرفته شود، خطمشیهای پیشفرض دیکته میکنند که دسترسی خارجی به جای اینکه به طور نامحدود در معرض دید باقی بماند، به طور سیستماتیک لغو شود. در عین حال، اپلیکیشن تضمین میکند که پایگاههای کد هرگز به طور دائم حذف نمیشوند؛ مخازن آرشیو شده کاملاً قابل بازیابی باقی میمانند و هر جهش وضعیت به صراحت ثبت میشود تا امکان بازگردانی فوری یا پرسوجو از طریق گیتهاب کوپیلات تسهیل شود.
ماتریس مقایسه معماری
| متریک عملیاتی | مبنای قبلی (اسکریپتهای دستی / سفارشی) | معماری نسخه جدید اورگرین | تأثیر معماری |
|---|---|---|---|
| تأخیر مسیر حسابرسی | بالا (ارسال گزارش ناهمگام به SIEM/DB خارجی) | آنی (تاریخچه کامیت همگام گیت از طریق git log) |
تاخیر همگامسازی پایگاه داده خارجی و هزینه زیرساخت را از بین میبرد. |
| رد پای حافظه | متغیر (خوشههای کارگر سنگین پایتون/نود) | حداقل (سرور وبهوک سبکوزن Go در کانتینر) | تخصیص منابع کانتینر و پیچیدگی مقیاسگذاری را به طور قابلتوجهی کاهش میدهد. |
| سطح API و وابستگیها | یکپارچهسازیهای سفارشی REST، توکنهای احراز هویت شخص ثالث | اپلیکیشن آماده گیتهاب، وبهوکها، اکشنها، مسائل بومی | با اتکای دقیق به پریمیرهای اصلی پلتفرم، انعطافپذیری سیستم را به حداکثر میرساند. |
تغییرات اساسی و نکات مهاجرت
گذار به مدل حاکمیت اورگرین به جای تغییرات اساسی نرمافزاری سنتی، پیشنیازهای عملیاتی متمایزی را معرفی میکند. از آنجایی که وضعیت از طریق فایلهای مجزای JSON واقع در state/repos/<repo_id>.json در مخزن کنترلکننده مدیریت میشود، سازمانها باید اطمینان حاصل کنند که قوانین حفاظت از شاخه مناسب و پیکربندیهای CODEOWNERS روی خود مخزن کنترلکننده اعمال میشوند. علاوه بر این، تیمها باید منطق حل مالکیت را تعریف کنند—یا از طریق ویژگی سفارشی evergreen_repo_owner یا از طریق اکتشافات بازگشتی که نویسندگان کامیت و مسئله اخیر را تجزیه و تحلیل میکنند—تا از افتادن وظایف بررسی تخصیصنیافته به داخل خلأهای عملیاتی جلوگیری کنند.
راهنمای ارتقای گام به گام
پیادهسازی اورگرین در سازمان شما نیازمند راهاندازی مخزن کنترلکننده و استقرار سرور وبهوک Go است. این مراحل پیکربندی اصلی را دنبال کنید:
استقرار مخزن کنترلکننده و سرور وبهوک Go: یک مخزن کنترلکننده خصوصی تهیه کنید تا به عنوان ساعت و حافظه مرکزی اورگرین عمل کند. کانتینر سرور وبهوک Go را مستقر کنید و اپلیکیشن گیتهاب خود را با مجوزهای مدیریت مخزن، مسائل و جریانهای کاری پیکربندی کنید.
پیکربندی جریانهای کاری زمانبندیشده گیتهاب اکشنز: جریانهای کاری زمانبندیشده فصلی را به مخزن کنترلکننده کامیت کنید. اطمینان حاصل کنید که رویدادهای زمانبندیشده، محرکهای
repository_dispatchرا بر اساس ریتم دلخواه شما اعزام میکنند:on: schedule: - cron: '0 0 1,8,16,23 * *' jobs: dispatch: runs-on: ubuntu-latest steps: - name: Trigger Evergreen Controller uses: actions/github-script@v6 with: script: | await github.rest.repos.createDispatchEvent({ owner: context.repo.owner, repo: context.repo.repo, event_type: 'evergreen_tick' });راهاندازی وضعیت مخزن و ویژگیهای سفارشی: ویژگی سفارشی
evergreen_repo_ownerرا در سطح سازمان تعریف کنید یا قوانین بازگشتی استاندارد را برای نویسندگی کامیت/مسئله ایجاد کنید تا مسیرهای تشدید مناسب در طول بررسیهای دسترسی فصلی تضمین شود.