۱. نمای کلی مدیریتی و اهمیت معماری
ادغام عاملهای هوش مصنوعی مستقل در چرخههای کاری توسعه نرمافزار نشاندهنده یک تغییر پارادایم است که مدلهای سنتی امنیت برنامه را به طور اساسی دگرگون میکند. از لحاظ تاریخی، امنیت برنامهها بر پایه نقاط پایانی قابل پیشبینی و قطعی متکی بود که درخواستهای کاملاً تعریفشده را تحت دفاع پیرامونی سختگیرانه پردازش میکردند. با این حال، عاملهای هوش مصنوعی مدرن دستورالعملها را به صورت پویا تفسیر میکنند، ابزارهای زمان اجرا را به طور مستقل انتخاب میکنند و زنجیرههای منطقی چندمرحلهای را با حداقل مداخله انسانی اجرا میکنند. در حالی که این استقلال سرعت بیسابقهای برای توسعهدهنده به ارمغان میآورد، اما توسعه شدید سطح تهدید را به همراه دارد. هنگامی که سیستمی به یک عامل محدودنشده اجازه میدهد پایگاههای کد را مرور کند، دستورات پایانه دلخواه را اجرا کند و از اعتبارنامههای سطح توسعهدهنده بهرهبرداری کند، هرگونه نمونه منفرد از تزریق پرامپت یا مسمومیت ابزار میتواند منجر به شکستهای فاجعهبار در سطح کل سیستم شود.
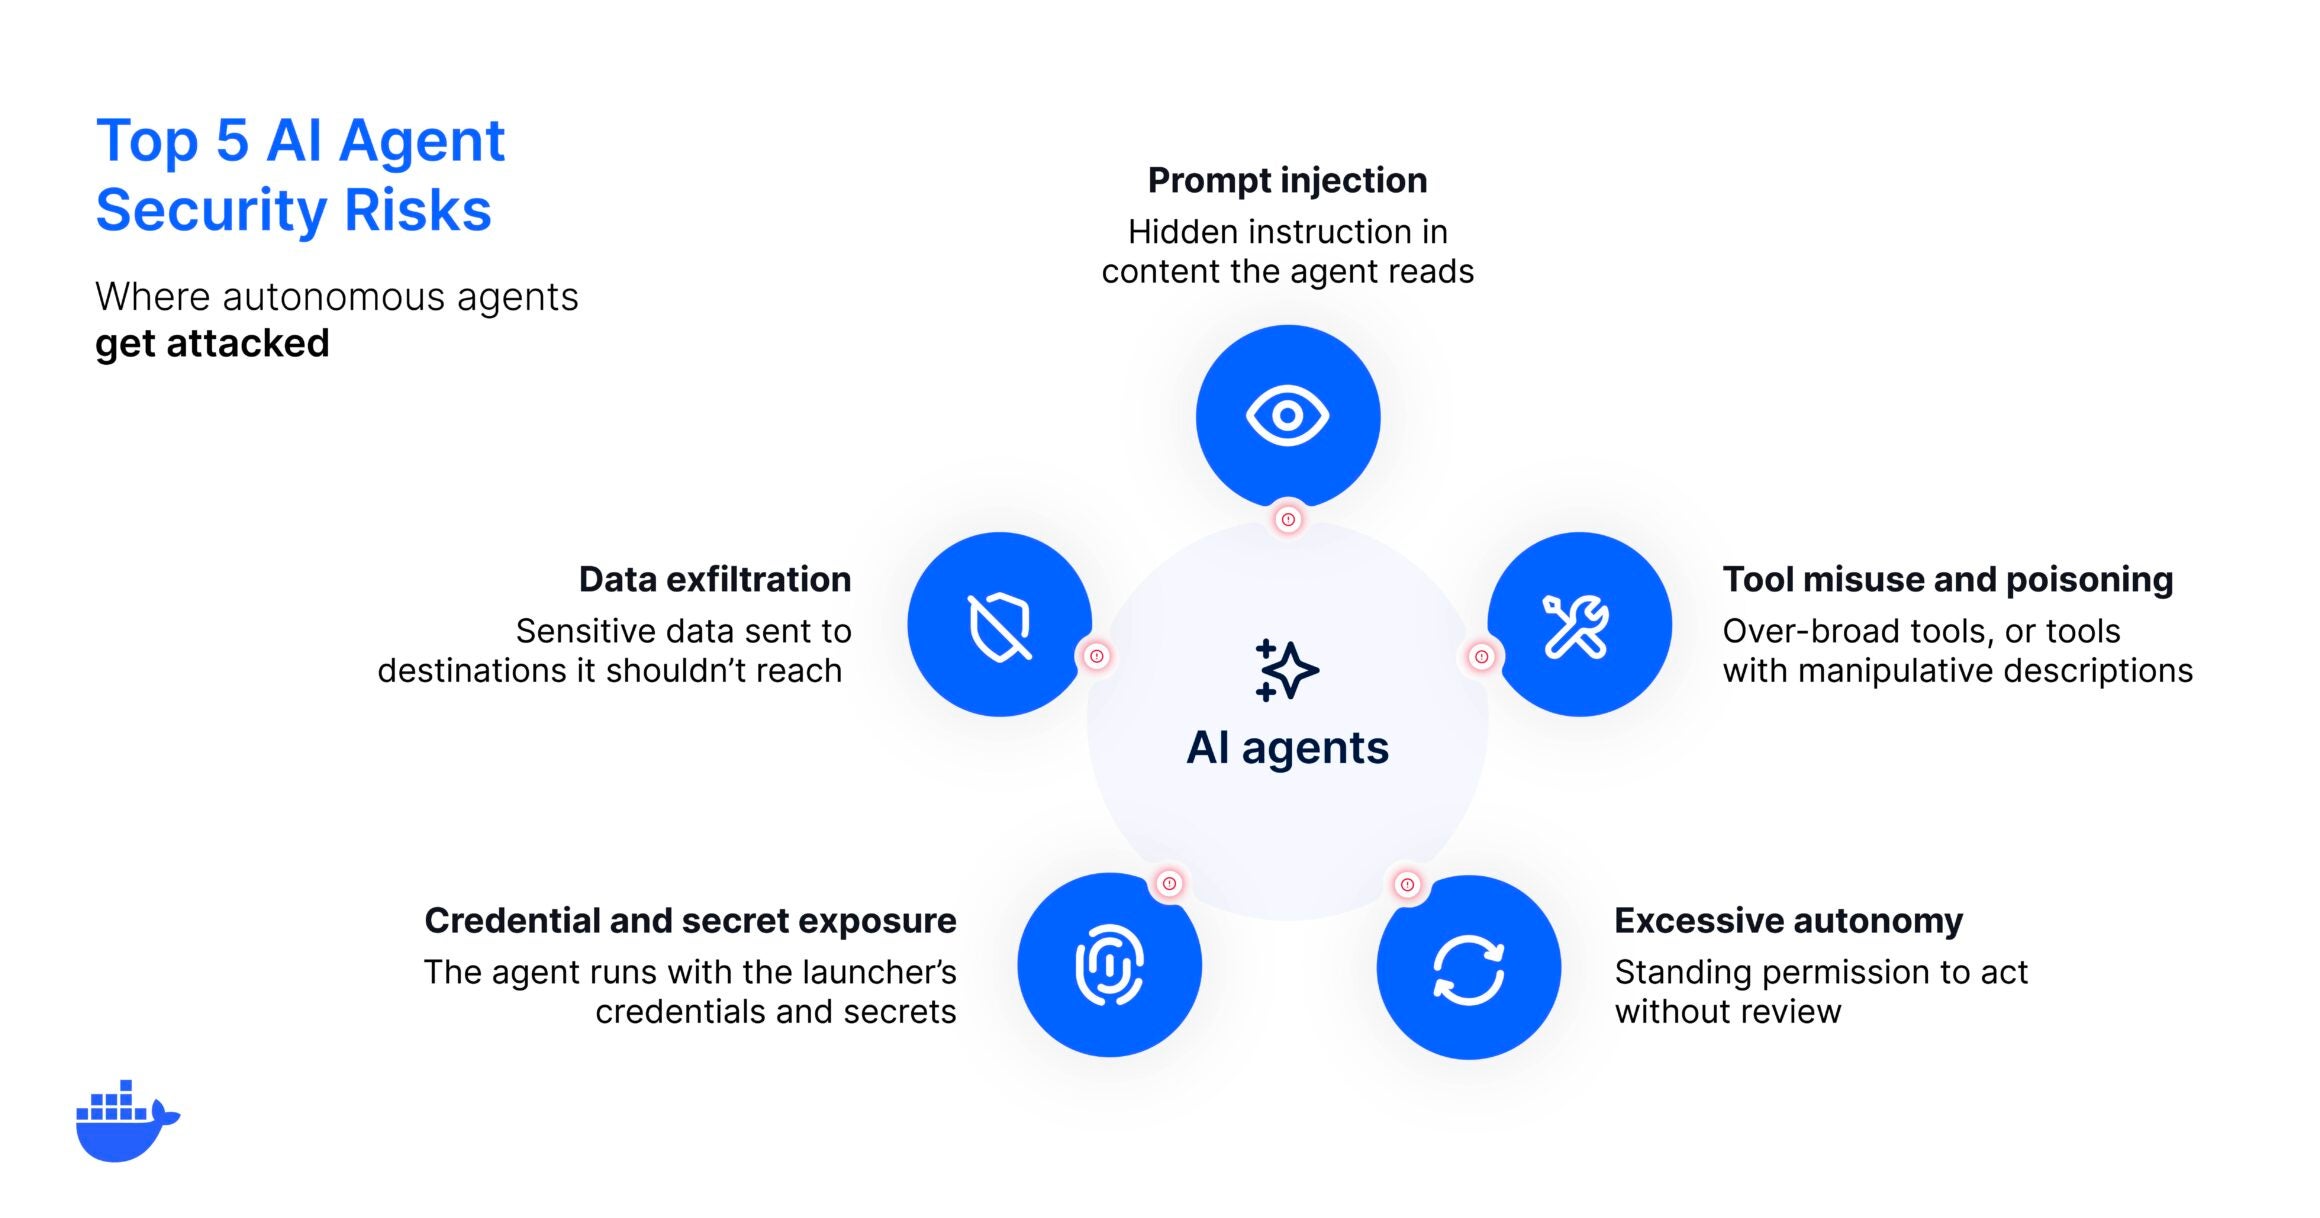
هشدار انتشار جدید داکر به این آسیبپذیریهای سیستمیک میپردازد و تأکید میکند که اعتماد را نمیتوان فرض کرد یا تنها در لایه مدل مدیریت کرد؛ بلکه باید در زیرساختهای پیرامونی مهندسی شود. چالش معماری در ایجاد تعادل بین آزادی عامل و مهار مطلق سیستم نهفته است. با در نظر گرفتن هر جریان داده ورودی—خواه یک کامنت کد، یک صفحه وب بارگذاریشده، یا یک انتقال بین عاملی—به عنوان ورودی نامطمئن، مهندسین پلتفرم میتوانند شعاع انفجار بارهای کاری به خطر افتاده را کاهش دهند. این تحلیل انتشار، بردارهای اصلی حمله را بررسی میکند، الزامات ساختاری برای ایزولهسازی و حاکمیت را ارزیابی میکند، و مسیرهای عملیاتی برای ایمنسازی چرخههای کاری عاملی در محیطهای کانتینرسازیشده را ارائه میدهد.
۲. بهبودهای کلیدی و ارگونومی توسعهدهنده
برای مقابله با خطرات ذاتی استقلال بیش از حد، مانند تخریب تصادفی دادهها از طریق دستورات بررسینشده یا حذف ناخواسته محیطهای تولید، این انتشار الگوهای سختسازی حیاتی را برای اجرای عاملی برجسته میکند. توسعهدهندگان مکرراً به راهاندازیهای مجاز، که در عامیانه به نام «حالت YOLO» شناخته میشوند، تکیه میکنند که در آن تمامی اقدامات عاملی بلافاصله بدون دروازههای تأیید دستی اجرا میشوند. در حالی که غیرفعال کردن کامل این استقلال، هدف استفاده از عاملهای هوش مصنوعی را زیر سؤال میبرد، اجرای مستقیم آنها بر روی سیستمعاملهای میزبان، سیستمفایلهای زیرین، کلیدهای SSH و توکنهای شخصی را در معرض خطر فوری قرار میدهد.
از منظر ارگونومی توسعهدهنده، رویکرد پیشنهادی با اعمال محیطهای اجرای موقت و کانتینرسازیشده، عامل را از ماشین میزبان جدا میکند. سازمانها با تأمین عاملها با اعتبارنامههای کاملاً محدود و کوتاهمدتی که به صورت پویا در زمان اجرا تزریق میشوند—به جای به ارث بردن توکنهای شخصی توسعهدهنده—از حرکت جانبی در صورت سوءاستفاده جلوگیری میکنند. علاوه بر این، برقراری فیلترهای خروج شبکه صریح و بهرهگیری از رجیستریها با منشأ تأییدشده برای ابزارهای پروتکل زمینه مدل (MCP) تضمین میکند که بردارهای مسمومیت ابزار و خروج داده قبل از شروع اجرا به طور سیستماتیک خنثی شوند.
۳. ماتریس مقایسه معماری
| بعد معماری | خط مبنای قبلی (اجرای هوش مصنوعی مهارنشده) | پارادایم بهروزرسانیشده (ai-agent-security-risks-what-can) |
تأثیر معماری |
|---|---|---|---|
| تأخیر اجرا | اجرای تقریباً آنی با دسترسی مستقیم به میزبان؛ مستعد حلقههای پردازشی بینهایت. | سربار راهاندازی کنترلشده با سربار تأخیر زمان اجرای ناچیز از طریق کانتینرسازی. | تأخیر جزئی راهanدازی را با ایزولهسازی مطلق میزبان و مهار شعاع انفجار مبادله میکند. |
| ایزولهسازی حافظه و وضعیت | فضاهای حافظه میزبان مشترک و وضعیتهای سیستم فایل محلی پایدار مستعد حذف بازگشتی (rm -rf). |
فضاهای حافظه کانتینر موقت با اتصالات حجم کاملاً محدود و لایههای tmpfs ایزوله. | از اجرای زنجیرههای کد سرکش در برابر تغییر فایلهای سیستم میزبان یا مخازن اعتبارنامه جلوگیری میکند. |
| حاکمیت API و ابزار | دسترسیهای گسترده و دائمی API که توکنهای توسعهدهنده را به ارث میبرند؛ انتخاب ابزار تأییدنشده. | اعتبارنامههای زمان اجرای محدود و کوتاهمدت با فیلتر خروج صریح و رجیستریهای ابزار تأییدشده. | قرار گرفتن در معرض اعتبارنامه را به حداقل میرساند و بردارهای مسمومیت ابزار نامطمئن را حذف میکند. |
۴. تغییرات اساسی و نکات مهاجرت
گذار به معماریهای عاملی ایمن، اصطکاک عملیاتی عمدی را معرفی میکند که برای محافظت از داراییهای زیرساختی طراحی شده است. نکته قابل توجه این است که عاملها دیگر نمیتوانند به طور ضمنی متغیرهای محیطی سطح میزبان، کلیدهای SSH شخصی یا توکنهای ابری مدیریتی را به ارث ببرند. این تغییر معماری اسکریپتهای توسعه محلی قدیمی را که فرض میکنند دستیاران کدنویسی خودمختار به فایلهای پیکربندی محلی و APIهای ابری تولید دسترسی بیحساب و کتاب دارند، از کار خواهد انداخت.
سازمانها باید به طور صریح از اجرای ابزارهای تأییدنشده MCP و حالتهای اجرای تأیید خودکار مهاجرت کنند. توسعهدهندگانی که به پرامپتهای بدون اصطکاک عادت کردهاند، باید با اعتبارسنجیهای زمان اجرای مبتنی بر خطمشی سازگار شوند، جایی که دامنههای نوشتن سیستم فایل و نقاط پایانی خروج شبکه به صورت برنامهنویسی اعمال میشوند. عدم تهیه اعتبارنامههای صریح و کوتاهمدت منجر به خطاهای احراز هویت در طول زنجیرههای اجرای عامل چندمرحلهای خواهد شد.
۵. راهنمای ارتقای گامبهگام
برای ایمنسازی موفقیتآمیز چرخههای کاری عاملی خود و پیادهسازی مهار قوی زمان اجرا، این فرآیند مهاجرت ۳ مرحلهای را دنبال کنید:
۱. ایزولهسازی محیط زمان اجرای عامل عاملهای کدنویسی خود را به جای اجرای مستقیم روی ماشین میزبان، در کانتینرهای یکبار مصرف و موقت مستقر کنید. اطمینان حاصل کنید که دایرکتوریهای حساس میزبان متصل نشدهاند یا صرفاً به عنوان فقط خواندنی متصل شدهاند.
# docker-compose.agent.yml
version: '3.8'
services:
  ai-agent:
    image: secure-agent-runtime:latest
    read_only: true
    volumes:
      - ./workspace:/workspace:rw
      - /tmp:/tmp:rw
    environment:
      - AGENT_YOLO_MODE=false
    network_mode: "bridge"
۲. اعمال اعتبارنامههای محدود و کوتاهمدت توکنهای اپراتور شخصی را از جلسات عامل خود حذف کنید. توکنهای با دامنه محدود را به صورت پویا در زمان اجرا تزریق کنید و اطمینان حاصل کنید که دسترسیها بلافاصله پس از اتمام کار منقضی میشوند.
# Example command to run an agent with injected, temporary credentials
docker run --rm -it \
  --mount type=bind,source=$(pwd)/workspace,target=/workspace \
  -e AWS_ACCESS_KEY_ID=$TEMP_AGENT_KEY \
  -e AWS_SECRET_ACCESS_KEY=$TEMP_AGENT_SECRET \
  secure-agent-runtime: