Resumen Ejecutivo y Significancia Arquitectónica
Los desafíos continuos de escalado que enfrentan las organizaciones de ingeniería empresarial modernas se centran invariablemente en la higiene de los repositorios, la gobernanza de accesos y la gestión del ciclo de vida de los recursos. A medida que las colaboraciones se expanden para incorporar socios externos, contratistas y equipos de servicios profesionales especializados, los propietarios de repositorios enfrentan una fricción operativa cada vez mayor. Auditar manualmente las listas de acceso, realizar un seguimiento de los hitos del proyecto y archivar bases de código obsoletas se convierte rápidamente en una sobrecarga administrativa frágil. Para resolver estos puntos de fricción internamente dentro de organizaciones compartidas donde los empleados de GitHub ("Hubbers") colaboran estrechamente con clientes empresariales, el equipo principal de ingeniería de plataformas desarrolló Evergreen. Evergreen funciona como una aplicación nativa de GitHub diseñada para automatizar la engorrosa mecánica del ciclo de vida de la higiene organizacional a través de flujos de trabajo disciplinados e idempotentes.
Arquitectónicamente, Evergreen establece una sólida separación de responsabilidades al delegar los mecanismos de control de tiempo en un repositorio de control dedicado, mientras ejecuta flujos de trabajo distribuidos de forma nativa a través de GitHub Actions y controladores de eventos de webhook. Operando bajo el estricto paradigma de seguridad de "Fall Secure" (Fallo Seguro), el sistema garantiza que las revisiones de acceso no resueltas no se queden de forma predeterminada en una persistencia de permisos indefinida; en su lugar, los derechos de acceso no verificados se revoca sistemáticamente al expirar el plazo. Simultáneamente, el marco se adhiere a un mandato estricto de "Nunca destruir nada": los repositorios marcados por inactividad se archivan en lugar de eliminarse permanentemente, lo que garantiza la capacidad de recuperación y mitiga la proliferación de la superficie de ataque en toda la organización. Al utilizar primitivas nativas, como propiedades personalizadas, eventos de webhook e interacciones de Issue-Ops, Evergreen presenta un plano de ejemplo para la gestión escalable de repositorios empresariales.
Mejoras Principales y Ergonomía del Desarrollador
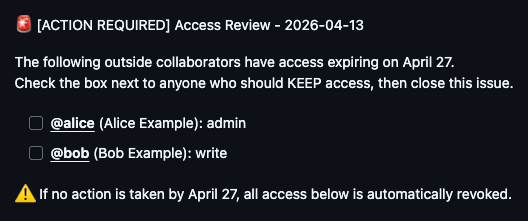
Evergreen introduce un modelo sofisticado de doble flujo de trabajo centrado en las revisiones de acceso de colaboradores externos y la detección de repositorios inactivos. Cada trimestre, el sistema inicia evaluaciones automatizadas que capturan los permisos de los colaboradores externos, solicitando a los mantenedores designados mediante incidencias de lista de verificación localizadas. Los desarrolladores interactúan con el sistema utilizando un paradigma intuitivo de "Issue-Ops": los mantenedores simplemente verifican los colaboradores requeridos marcando las casillas correspondientes y cerrando la incidencia de seguimiento. Al recibir el evento de webhook issues.closed, Evergreen procesa las selecciones, retiene las identidades autorizadas y revoca automáticamente los permisos caducados. Además, la arquitectura implementa salvaguardas de permisos al reabrir silenciosamente las incidencias y rechazar las modificaciones intentadas por actores no autorizados, asegurando que las transiciones de estado se originate estrictamente de personal autorizado.
La persistencia del estado dentro de Evergreen se basa en un diseño transparente y nativo de Git donde los metadatos de cada repositorio se serializan en un archivo JSON individual ubicado en el directorio de estado del repositorio de control. Esta elección de diseño elimina la necesidad de bases de datos externas o tuberías de registro de auditoría personalizadas. Debido a que el estado se confirma directamente en Git, el historial de confirmaciones funciona en sí mismo como la pista de auditoría canónica, lo que permite a los administradores de sistemas y auditores de seguridad ejecutar git log para inspeccionar las transiciones de estado históricas. Para agilizar las notificaciones a los mantenedores, Evergreen evalúa la propiedad a través de una cadena de respaldo determinista: primero consulta las propiedades personalizadas del repositorio (evergreen_repo_owner) y, si están ausentes, infiere de manera inteligente a los interesados responsables analizando la actividad reciente de incidencias y confirmaciones entre los equipos de ingeniería internos.
Matriz de Comparación Arquitectónica
| Dimensión Arquitectónica | Scripts Manuales/Personalizados Heredados (Línea Base Anterior de staying-evergreen-how-we-automat) |
GitHub staying-evergreen-how-we-automat | Impacto y Beneficio Arquitectónico |
|---|---|---|---|
| Latencia de Ejecución | Trabajos cron asíncronos con retrasos impredecibles e intervalos de ejecución variables. | Desencadenadores cron de GitHub Actions deterministas combinados con el manejo instantáneo de eventos de webhook. | Cadencia trimestral garantizada con reactividad inmediata a los cierres de Issue-Ops. |
| Huella de Memoria de Estado | Bases de datos relacionales externas o almacenes clave-valor en la nube aislados que requieren respaldos independientes. | Archivos JSON distribuidos y nativos de Git (state/repos/<repo_id>.json) confirmados en el repositorio de control. |
Cero sobrecarga de bases de datos externas; aprovecha Git como un almacén de datos altamente resiliente y controlado por versiones. |
| Capa de Integración de API | Scripts de sondeo personalizados que utilizan puntos finales REST de GitHub dispares con manejo de errores personalizado. | Webhooks nativos de GitHub App, eventos repository_dispatch y API estándar de GitHub REST/GraphQL. |
Autenticación robusta, permisos con ámbito y vulnerabilidades reducidas de limitación de tasa de API. |
Cambios Disruptivos y Advertencias de Migración
Adoptar el marco de automatización Evergreen introduce restricciones estructurales específicas que los equipos deben acomodar dentro de sus flujos de trabajo organizacionales. Primero, los mantenedores de repositorios deben realizar la transición de ajustes manuales de permisos ad-hoc al modelo estructurado de revisión de Issue-Ops; omitir las incidencias de lista de verificación resultará en la revocación automática de privilegios al alcanzar la fecha límite estricta de expiración. Segundo, las organizaciones deben aprovisionar un repositorio de control dedicado configurado con los permisos de GitHub App apropiados (repo, admin:org, issues:write) para manejar los webhooks entrantes y programar eventos de despacho. Si bien la arquitectura es compatible con versiones anteriores de estructuras de repositorios existentes, se recomienda encarecidamente configurar propiedades personalizadas (evergreen_repo_owner) para garantizar un enrutamiento de notificaciones preciso. Los equipos que dependen de scripts heredados basados en cron deben descontinuar sus mecanismos de sondeo personalizados y migrar por completo a los programas de despacho orientados a eventos detallados en la configuración del controlador de Evergreen.
Guía de Actualización Paso a Paso
Migrar su organización al patrón Evergreen implica aprovisionar el plano de control, configurar las acciones programadas e implementar el servidor de webhooks.
Aprovisionar el Repositorio de Control: Cree un repositorio dedicado (por ejemplo,
org-evergreen-controller) y establezca la jerarquía de directorios inicial para el seguimiento del estado:mkdir -p state/repos git commit -m "chore: initialize evergreen control repository structure"Configurar GitHub Actions Programadas: Implemente los flujos de trabajo de despacho trimestrales en su repositorio de control en
.github/workflows/evergreen-clock.ymlpara activar las evaluaciones de repositorios:name: Evergreen Clock on: schedule: - cron: '0 0 1,8,16,23 * *' jobs: dispatch: runs-on: ubuntu-latest steps: - name: Trigger Repository Dispatch uses: actions/github-script@v6 with: script: | await github.rest.repos.createDispatchEvent({ owner: context.repo.owner, repo: context.repo.repo, event_type: 'evergreen_tick' });Implementar el Controlador de Webhook: Implemente el servidor de webhook ligero de Go dentro de su entorno contenedorizado, asegurándose de que
GITHUB_APP_PRIVATE_KEYy los secretos de webhook se inyecten de forma segura a través de variables de entorno para procesar los eventosissues.closedyrepository_dispatchsin problemas.