Resumen Ejecutivo y Significancia Arquitectónica
El escalado continuo de las organizaciones de ingeniería empresarial modernas introduce una sobrecarga operativa sustancial, particularmente en lo que respecta a la gobernanza del ciclo de vida de los repositorios y los permisos de colaboradores externos. A medida que las bases de código se multiplican en ecosistemas compartidos, los propietarios de repositorios a menudo luchan por rastrear colaboradores activos, gestionar políticas de acceso en evolución y retirar con gracia activos muertos o inactivos. El mantenimiento administrativo manual inevitablemente queda en el camino, creando vectores de seguridad invisibles y brechas de cumplimiento. Para resolver estos puntos de fricción a escala, GitHub introdujo Evergreen, una aplicación nativa de GitHub diseñada para automatizar la higiene organizacional sin depender de plataformas SaaS externas y complejas.
Arquitectónicamente, Evergreen encarna un paradigma minimalista: "Un cerebro, muchas manos." En lugar de inventar middleware exótico o mantener bases de datos dispares, Evergreen aprovecha primitivas de GitHub nativas y de primera clase—incluyendo GitHub Apps, acciones programadas, webhooks, incidencias (issues), propiedades personalizadas y archivos planos almacenados directamente dentro de un repositorio controlador dedicado. Al anclar la gestión de estados directamente en las confirmaciones (commits) de Git, la plataforma transforma el propio historial de confirmaciones en una pista de auditoría inalterable y transparente. Este diseño combina mandatos de seguridad rigurosos con la ergonomía nativa del desarrollador, asegurando que la gobernanza operativa se sienta como una revisión de código estándar en lugar de una fricción burocrática.
Mejoras Principales y Ergonomía del Desarrollador
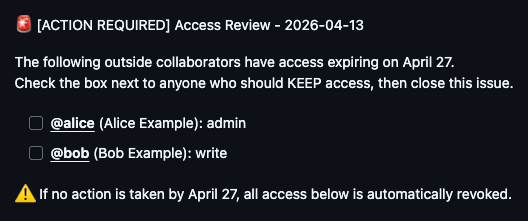
Evergreen opera a través de dos flujos de trabajo automatizados principales: revisiones trimestrales de acceso de colaboradores externos y detección de repositorios inactivos. Bajo el ciclo de revisión de acceso de colaboradores, se captura una instantánea de los usuarios externos y se genera dinámicamente una incidencia de lista de verificación para cada repositorio dos semanas antes de su aplicación. Los desarrolladores interactúan con este mecanismo a través de Issue-Ops: marcar las casillas de los colaboradores que siguen siendo válidos y cerrar la incidencia desencadena un evento webhook inmediato (issues.closed) que actualiza los permisos en consecuencia. Para hacer cumplir un control de acceso estricto, Evergreen valida al actor que cierra la incidencia; si un usuario no autorizado intenta cerrar la revisión, la aplicación reabre automáticamente el hilo y publica un aviso correctivo.
El segundo flujo de trabajo principal aborda la proliferación de repositorios mediante la detección inteligente de inactividad y el archivado gradual. Los repositorios que muestran cero actividad humana más allá de un umbral definido se marcan sistemáticamente, se advierten a través de incidencias de seguimiento y finalmente se archivan si se dejan intactos tras un período de gracia estricto. Crucialmente, Evergreen se adhiere a una filosofía estricta de "Fallo Seguro" ("Fail Secure") y "Nunca Destruir" ("Never Destroy"). Si las partes interesadas del repositorio ignoran por completo una revisión de acceso trimestral, las políticas predeterminadas dictan que el acceso externo se revoque sistemáticamente en lugar de dejarlo expuesto indefinidamente. Simultáneamente, la aplicación garantiza que las bases de código nunca se eliminen permanentemente; los repositorios archivados siguen siendo totalmente recuperables, y cada mutación de estado se registra explícitamente para facilitar reversiones instantáneas o consultas mediante GitHub Copilot.
Matriz de Comparación Arquitectónica
| Métrica Operativa | Línea Base Anterior (Manual / Scripts a Medida) | vLatest Arquitectura Evergreen | Impacto Arquitectónico |
|---|---|---|---|
| Latencia de la Pista de Auditoría | Alta (Envío de registros asíncrono a SIEM/BD externo) | Instantánea (Historial de commits de Git sincrónico mediante git log) |
Elimina el desfase de sincronización de bases de datos externas y el costo de infraestructura. |
| Huella de Memoria | Variable (Clústeres de trabajadores pesados en Python/Node) | Mínima (Servidor webhook Go ligero en contenedor) | Reduce significativamente la asignación de recursos del contenedor y la complejidad de escalado. |
| Superficie de API y Dependencias | Integraciones REST personalizadas, tokens de autenticación de terceros | GitHub App nativa, Webhooks, Actions, Incidencias nativas | Maximiza la resiliencia del sistema al depender estrictamente de primitivas centrales de la plataforma. |
Cambios Disruptivos y Advertencias de Migración
La transición al modelo de gobernanza de Evergreen introduce requisitos previos operativos distintos en lugar de cambios disruptivos de software tradicionales. Debido a que el estado se gestiona a través de archivos JSON discretos ubicados en state/repos/<repo_id>.json dentro del repositorio controlador, las organizaciones deben asegurarse de que se apliquen reglas adecuadas de protección de ramas y configuraciones de CODEOWNERS en el propio repositorio controlador. Además, los equipos deben definir la lógica de resolución de propiedad—ya sea a través de la propiedad personalizada evergreen_repo_owner o mediante heurísticas de respaldo que analicen a los autores recientes de commits e incidencias—para evitar que las tareas de revisión sin asignar caigan en vacíos operativos.
Guía de Actualización Paso a Paso
Implementar Evergreen dentro de su organización requiere configurar el repositorio controlador y desplegar el servidor webhook de Go. Siga estos pasos de configuración principales:
Desplegar el Repositorio Controlador y el Servidor Webhook de Go: Aprovisione un repositorio controlador privado para que actúe como el reloj y la memoria central de Evergreen. Despliegue el contenedor del servidor webhook de Go y configure su GitHub App con permisos para la administración de repositorios, incidencias y flujos de trabajo.
Configurar Flujos de Trabajo Programados de GitHub Actions: Confirme los flujos de trabajo de programación trimestral en el repositorio controlador. Asegúrese de que los eventos programados activen desencadenadores
repository_dispatchsegún su frecuencia deseada:on: schedule: - cron: '0 0 1,8,16,23 * *' jobs: dispatch: runs-on: ubuntu-latest steps: - name: Trigger Evergreen Controller uses: actions/github-script@v6 with: script: | await github.rest.repos.createDispatchEvent({ owner: context.repo.owner, repo: context.repo.repo, event_type: 'evergreen_tick' });Inicializar el Estado del Repositorio y Propiedades Personalizadas: Defina la propiedad personalizada
evergreen_repo_ownera nivel de organización o establezca reglas de respaldo estándar para la autoría de commits e incidencias para garantizar rutas de escalamiento adecuadas durante las revisiones de acceso trimestrales.