1. Resumen Ejecutivo y Significado Arquitectónico
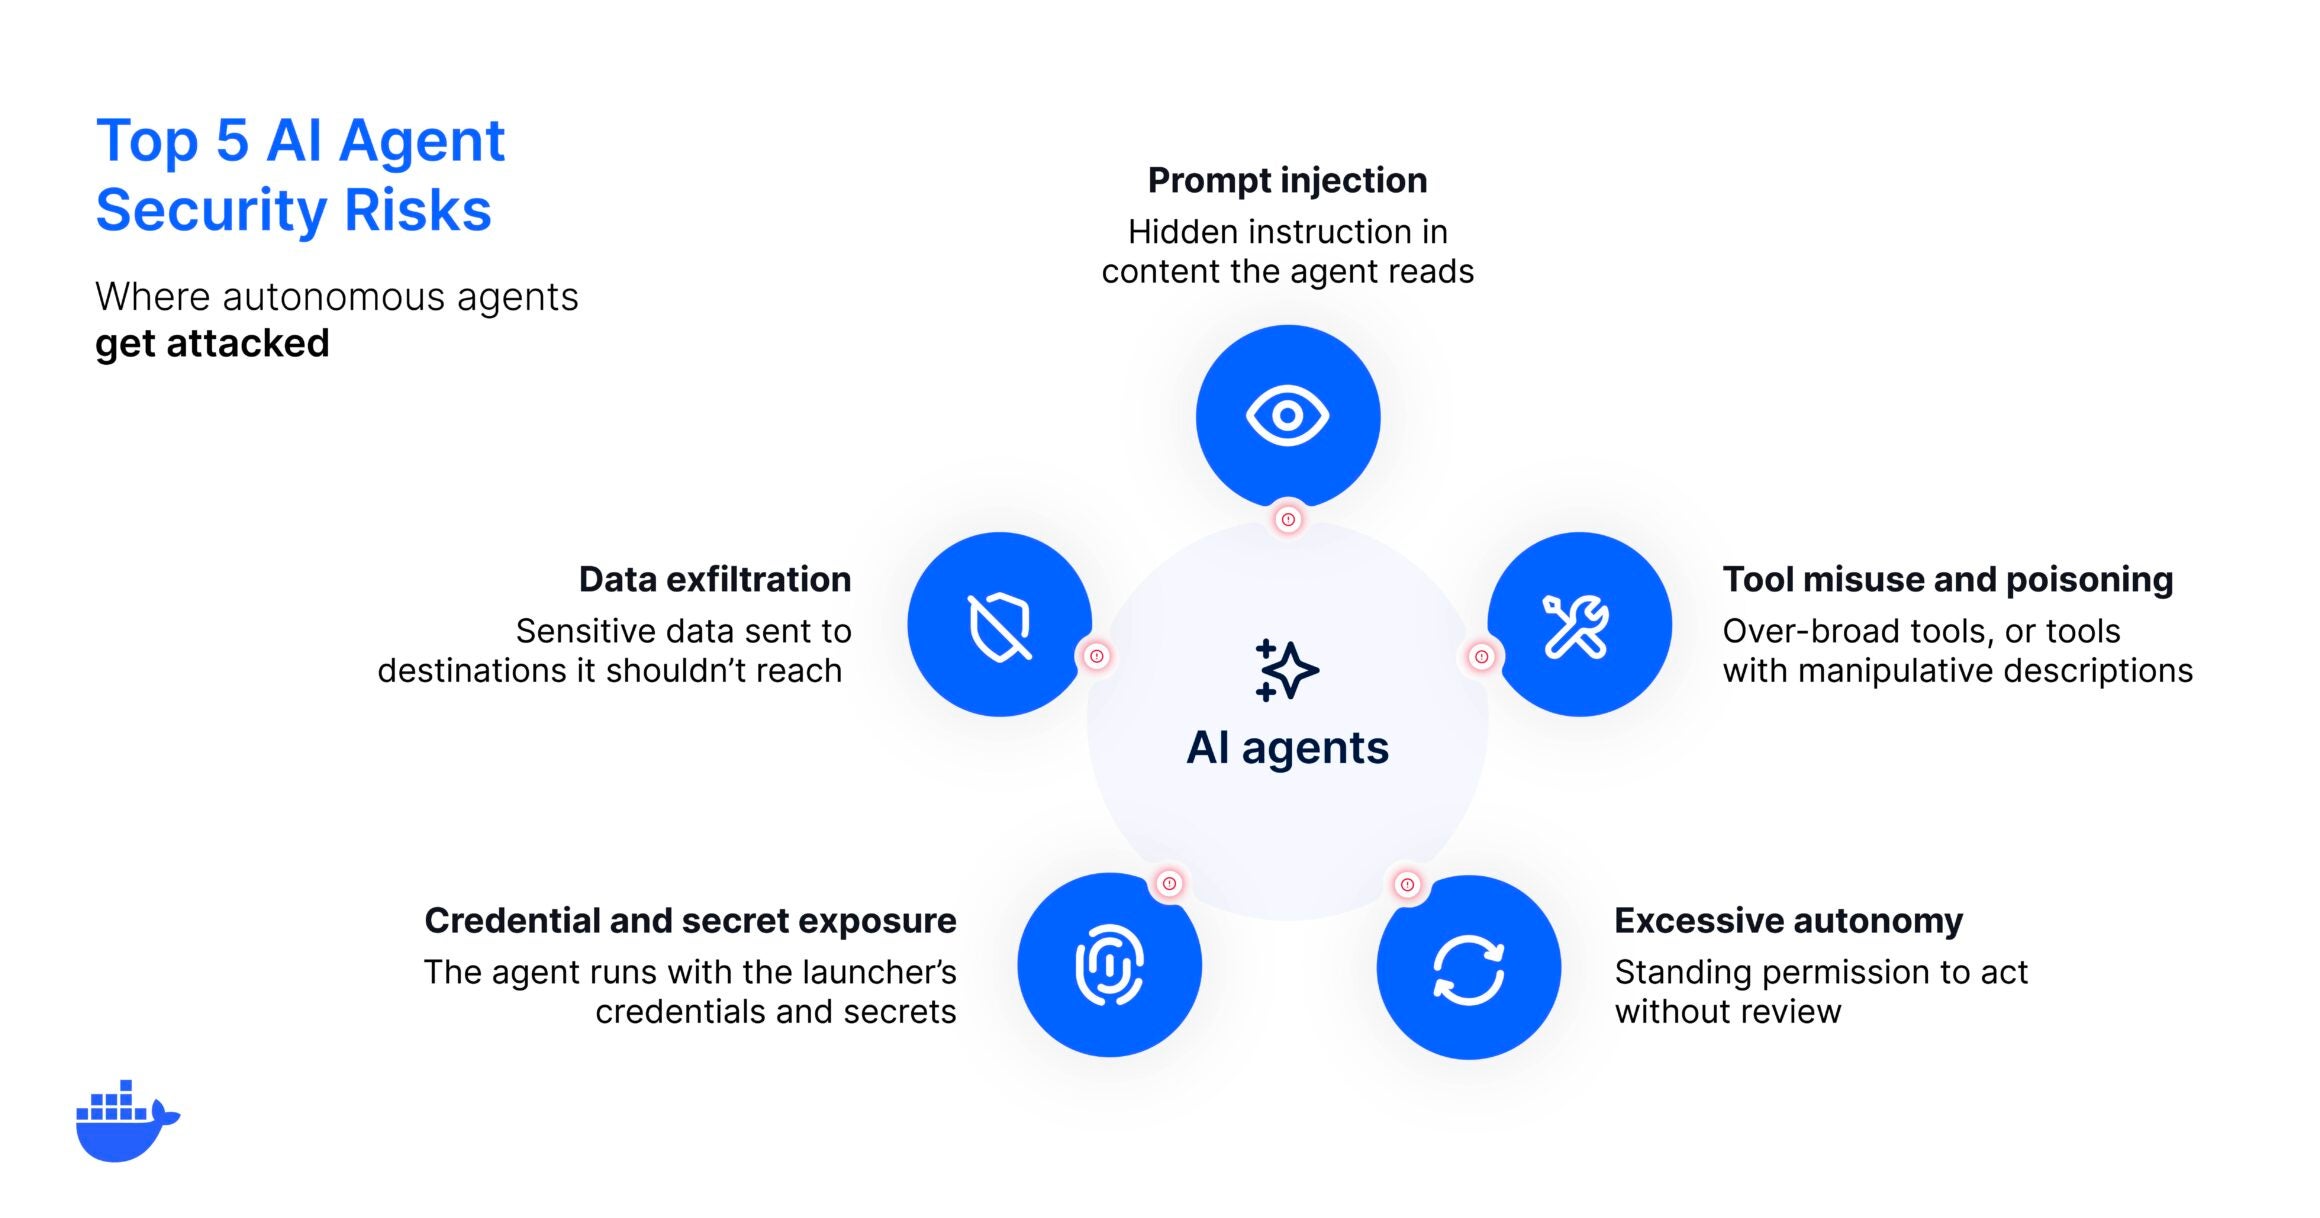
La integración de agentes autónomos de inteligencia artificial en los flujos de trabajo de desarrollo de software representa un cambio de paradigma que rompe fundamentalmente los modelos tradicionales de seguridad de aplicaciones. Históricamente, la seguridad de las aplicaciones se basaba en puntos finales predecibles y deterministas que procesaban solicitudes bien definidas bajo estrictas defensas perimetrales. Sin embargo, los agentes de IA modernos interpretan instrucciones dinámicamente, seleccionan herramientas de tiempo de ejecución de forma autónoma y ejecutan cadenas de lógica de múltiples pasos con una intervención humana mínima. Si bien esta autonomía ofrece una velocidad de desarrollo sin precedentes, introduce una expansión severa de la superficie de ataque. Cuando un sistema permite que un agente sin restricciones examine bases de código, ejecute comandos de terminal arbitrarios y aproveche credenciales a nivel de desarrollador, cualquier instancia única de inyección de comandos (prompt injection) o envenenamiento de herramientas puede resultar en fallas catastróficas en todo el sistema.
El último aviso de lanzamiento de Docker aborda estas vulnerabilidades sistémicas al enfatizar que la confianza no se puede asumir ni gestionar únicamente en la capa del modelo; debe diseñarse en la infraestructura circundante. El desafío arquitectónico radica en equilibrar la libertad del agente con la contención absoluta del sistema. Al tratar cada flujo de datos entrante (ya sea un comentario de código, una página web recuperada o una transferencia entre agentes) como una entrada que no es de confianza, los ingenieros de plataforma pueden mitigar el radio de explosión de las cargas de trabajo comprometidas. Este análisis de lanzamiento explora los vectores de ataque principales, evalúa los requisitos estructurales para el aislamiento y la gobernanza, y proporciona vías prácticas para asegurar flujos de trabajo agénticos dentro de entornos contenedorizados.
2. Mejoras Principales y Ergonomía para Desarrolladores
Para contrarrestar los riesgos inherentes de una autonomía excesiva, como la destrucción accidental de datos a través de comandos no controlados o eliminaciones no deseadas del entorno de producción, este lanzamiento destaca patrones críticos de endurecimiento para la ejecución agéntica. Los desarrolladores confían frecuentemente en configuraciones permisivas, conocidas coloquialmente como "modo YOLO", donde todas las acciones agénticas se ejecutan instantáneamente sin puertas de confirmación manual. Si bien deshabilitar esta autonomía por completo anula el propósito de emplear agentes inteligentes, ejecutarlos directamente en sistemas operativos host expone los sistemas de archivos subyacentes, las claves SSH y los tokens personales a un compromiso inmediato.
Desde el punto de vista de la ergonomía para el desarrollador, el enfoque recomendado desacopla al agente de la máquina host mediante la aplicación de entornos de ejecución efímeros y contenedorizados. Al aprovisionar agentes con credenciales de vida corta y estrictamente delimitadas que se inyectan dinámicamente en tiempo de ejecución (en lugar de heredar tokens personales de desarrollador), las organizaciones evitan el movimiento lateral en caso de una vulneración. Además, establecer filtros explícitos de salida de red y aprovechar registros con procedencia verificada para las herramientas del Protocolo de Contexto de Modelo (MCP) garantiza que los vectores de envenenamiento de herramientas y exfiltración de datos se neutralicen sistemáticamente antes de que comience la ejecución.
3. Matriz de Comparación Arquitectónica
| Dimensión Arquitectónica | Línea Base Anterior (Ejecución de IA Sin Contención) | Paradigma Actualizado (ai-agent-security-risks-what-can) |
Impacto Arquitectónico |
|---|---|---|---|
| Latencia de Ejecución | Ejecución casi instantánea con acceso directo al host; propensa a bucles de procesos sin límite. | Sobrecarga de inicialización controlada con una sobrecarga de latencia de ejecución insignificante mediante la contenedorización. | Intercambia una latencia de inicio fraccional por un aislamiento absoluto del host y contención del radio de explosión. |
| Aislamiento de Memoria y Estado | Espacios de memoria compartidos del host y estados de sistemas de archivos locales persistentes susceptibles a eliminación recursiva (rm -rf). |
Espacios de memoria de contenedores efímeros con montajes de volúmenes estrictamente delimitados y capas tmpfs aisladas. | Evita que cadenas de ejecución de código malicioso modifiquen archivos del sistema host o almacenes de credenciales. |
| Gobernanza de API y Herramientas | Permisos de API amplios y permanentes que heredan tokens de desarrollador; selección de herramientas no validada. | Credenciales de tiempo de ejecución acotadas y de corta duración con filtrado de salida explícito y registros de herramientas verificados. | Minimiza la exposición de credenciales y elimina vectores de envenenamiento de herramientas no confiables. |
4. Cambios Incompatibles y Advertencias de Migración
La transición a arquitecturas agénticas seguras introduce una fricción operativa deliberada diseñada para proteger los activos de infraestructura. Lo más notable es que los agentes ya no pueden heredar implícitamente variables de entorno a nivel de host, claves SSH personales o tokens administrativos de nube. Este cambio arquitectónico romperá los scripts de desarrollo local heredados que asumen que los asistentes de codificación autónomos poseen acceso sin trabas a los archivos de configuración locales y a las API de la nube de producción.
Las organizaciones deben migrar explícitamente para dejar de usar herramientas MCP no verificadas y modos de ejecución aprobados automáticamente. Los desarrolladores acostumbrados a prompts sin fricción deben adaptarse a las validaciones de tiempo de ejecución impulsadas por políticas, donde los alcances de escritura en el sistema de archivos y los puntos finales de salida de red se aplican mediante programación. No aprovisionar credenciales explícitas y de corta duración resultará en errores de autenticación durante las cadenas de ejecución de agentes de múltiples pasos.
5. Guía de Actualización Paso a Paso
Para asegurar con éxito sus flujos de trabajo agénticos e implementar una contención robusta en tiempo de ejecución, siga este proceso de migración de 3 pasos:
Aislar el Entorno de Ejecución del Agente Implemente sus agentes de codificación dentro de contenedores desechables y efímeros en lugar de ejecutarlos directamente en la máquina host. Asegúrese de que los directorios sensibles del host no estén montados o se monten estrictamente como de solo lectura.
# docker-compose.agent.yml
version: '3.8'
services:
  ai-agent:
    image: secure-agent-runtime:latest
    read_only: true
    volumes:
      - ./workspace:/workspace:rw
      - /tmp:/tmp:rw
    environment:
      - AGENT_YOLO_MODE=false
    network_mode: "bridge"
Aplicar Credenciales Acotadas y de Corta Duración Elimine los tokens de operador personales de sus sesiones de agente. Inyecte tokens de alcance limitado dinámicamente en tiempo de ejecución, asegurando que los permisos expiren inmediatamente al finalizar la tarea.
# Ejemplo de comando para ejecutar un agente con credenciales temporales inyectadas
docker run --rm -it \
  --mount type=bind,source=$(pwd)/workspace,target=/workspace \
  -e AWS_ACCESS_KEY_ID=$TEMP_AGENT_KEY \
  -e AWS_SECRET_ACCESS_KEY=$TEMP_AGENT_SECRET \
  secure-agent-runtime:latest --task "refactor utils.py"
Implementar Salida de Red y Verificación de Herramientas Bloquee las reglas de red de los contenedores para restringir el tráfico saliente exclusivamente a registros internos aprobados y puntos finales de API conocidos, mientras obtiene todas las herramientas de registros de procedencia verificada.