Executive Overview & Architektonische Bedeutung
Die anhaltenden Skalierungsprobleme moderner Enterprise-Engineering-Organisationen drehen sich unweigerlich um Repository-Hygiene, Zugriffssteuerung und das Lifecycle-Management von Ressourcen. Da Kooperationen wachsen und externe Partner, Auftragnehmer sowie spezialisierte Teams für professionelle Dienstleistungen einbeziehen, sehen sich Repository-Besitzer mit steigendem operativen Reibungsverlust konfrontiert. Das manuelle Überprüfen von Zugriffslisten, das Nachverfolgen von Projektmeilensteinen und das Archivieren veralteter Codebasen artet schnell in anfälligen administrativen Aufwand aus. Um diese Reibungspunkte intern in geteilten Organisationen zu lösen, in denen GitHub-Mitarbeiter ("Hubbers") eng mit Unternehmenskunden zusammenarbeiten, hat das Kern-Plattform-Engineering-Team Evergreen entwickelt. Evergreen fungiert als native GitHub-App, die entwickelt wurde, um die umständlichen Lifecycle-Mechaniken der Organisationshygiene durch disziplinierte, idempotente Workflows zu automatisieren.
Architektonisch etabliert Evergreen eine robuste Trennung der Anliegen, indem Zeitmessungs- und Kontrollmechanismen an ein dediziertes Kontroll-Repository delegiert werden, während verteilte Workflows nativ über GitHub Actions und Webhook-Event-Handler ausgeführt werden. Unter Einhaltung des strengen Sicherheitsparadigmas "Fail Secure" stellt das System sicher, dass nicht aufgelöste Zugriffskontrollen nicht standardmäßig zu unbestimmter Berechtigungspersistenz führen; stattdessen werden unbestätigte Zugriffsrechte beim Ablauf der Frist systematisch entzogen. Gleichzeitig hält sich das Framework an das strikte Mandat "Niemals etwas zerstören": Repositories, die als inaktiv markiert wurden, werden archiviert statt dauerhaft gelöscht, wodurch die Wiederherstellbarkeit gewährleistet und gleichzeitig die organisationsweite Ausbreitung der Angriffsfläche gemindert wird. Durch die Nutzung nativer Primitivstrukturen – wie benutzerdefinierten Eigenschaften, Webhook-Ereignissen und Issue-Ops-Interaktionen – stellt Evergreen einen beispielhaften Bauplan für skalierbares Enterprise-Repository-Management dar.
Kernverbesserungen & Entwickler-Ergonomie
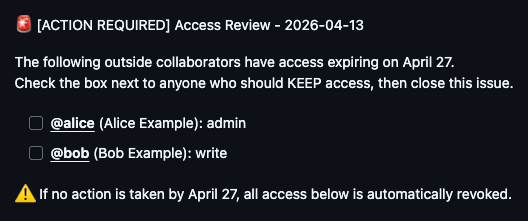
Evergreen führt ein ausgeklügeltes Dual-Workflow-Modell ein, das sich auf den Zugriff von externen Mitarbeitern und die Erkennung veralteter Repositories konzentriert. Jedes Quartal initiiert das System automatisierte Auswertungen, die die Berechtigungen externer Mitarbeiter als Momentaufnahme erfassen und zuständige Betreuer über lokalisierte Checklisten-Issues auffordern. Entwickler interagieren mit dem System über ein intuitives "Issue-Ops"-Paradigma: Betreuer verifizieren erforderliche Mitarbeiter einfach, indem sie entsprechende Kästchen ankreuzen und das Tracking-Issue schließen. Nach Erhalt des issues.closed-Webhook-Ereignisses verarbeitet Evergreen die Auswahlen, behält autorisierte Identitäten bei und entzieht veraltete Berechtigungen automatisch. Darüber hinaus implementiert die Architektur Bereicherungsschutzmechanismen, indem Issues lautlos wieder geöffnet und Modifikationsversuche unbefugter Akteure abgelehnt werden, um sicherzustellen, dass Zustandsänderungen strikt von autorisiertem Personal stammen.
Die Zustandspersistenz innerhalb von Evergreen basiert auf einem transparenten, Git-nativen Design, bei dem die Metadaten jedes Repositories in einer einzelnen JSON-Datei serialisiert werden, die sich im Zustandsverzeichnis des Kontroll-Repositories befindet. Diese Designentscheidung macht externe Datenbanken oder maßgeschneiderte Audit-Logging-Pipelines überflüssig. Da der Zustand direkt in Git committet wird, fungiert die Commit-Historie selbst als kanonischer Audit-Pfad, wodurch Systemadministratoren und Sicherheitsprüfer git log ausführen können, um historische Zustandsübergänge zu inspizieren. Um Betreuerbenachrichtigungen zu optimieren, bewertet Evergreen die Inhaberschaft über eine deterministische Fallback-Kette: Es fragt zuerst die benutzerdefinierten Eigenschaften des Repositories ab (evergreen_repo_owner) und leitet, falls diese fehlen, intelligente Verantwortliche ab, indem es die jüngsten Issue- und Commit-Aktivitäten unter internen Engineering-Teams analysiert.
Architektonische Vergleichsmatrix
| Architektonische Dimension | Legacy Manuelle/Maßgeschneiderte Skripte (staying-evergreen-how-we-automat Bisherige Baseline) |
GitHub staying-evergreen-how-we-automat | Architektonische Auswirkungen & Nutzen |
|---|---|---|---|
| Ausführungslatenz | Asynchrone Cron-Jobs mit unvorhersehbaren Verzögerungen und variablen Ausführungsintervallen. | Deterministische GitHub Actions-Cron-Trigger gekoppelt mit sofortiger Webhook-Ereignisverarbeitung. | Garantierter vierteljährlicher Takt mit sofortiger Reaktivität auf Issue-Ops-Schließungen. |
| Zustandsspeicher-Footprint | Externe relationale Datenbanken oder isolierte Cloud-Key-Value-Stores, die unabhängige Backups erfordern. | Verteilte, Git-native JSON-Dateien (state/repos/<repo_id>.json), die in das Kontroll-Repo committet werden. |
Null externer Datenbank-Overhead; nutzt Git als hochresilienten, versionsgesteuerten Datenspeicher. |
| API-Integrationsschicht | Benutzerdefinierte Polling-Skripte mit unterschiedlichen GitHub-REST-Endpunkten und eigener Fehlerbehandlung. | Native GitHub-App-Webhooks, repository_dispatch-Ereignisse und Standard-GitHub-REST/GraphQL-APIs. |
Robuste Authentifizierung, eingegrenzte Berechtigungen und reduzierte Anfälligkeit für API-Ratenbegrenzungen. |
Breaking Changes & Migrationshinweise
Die Einführung des Evergreen-Automatisierungs-Frameworks bringt spezifische strukturelle Einschränkungen mit sich, die Teams in ihren Organisations-Workflows berücksichtigen müssen. Erstens müssen Repository-Betreuer von Ad-hoc-manuellen Berechtigungsanpassungen zum strukturierten Issue-Ops-Überprüfungsmodell übergehen; das Umgehen der Checklisten-Issues führt beim Erreichen der harten Ablaufdeadline zu einem automatisierten Entzug von Privilegien. Zweitens müssen Organisationen ein dediziertes Kontroll-Repository bereitstellen, das mit den entsprechenden GitHub-App-Berechtigungen (repo, admin:org, issues:write) konfiguriert ist, um eingehende Webhooks zu verarbeiten und Dispatch-Ereignisse zu planen. Obwohl die Architektur abwärtskompatibel mit bestehenden Repository-Strukturen ist, wird die Konfiguration benutzerdefinierter Eigenschaften (evergreen_repo_owner) dringend empfohlen, um eine präzise Benachrichtigungsweiterleitung sicherzustellen. Teams, die sich auf ältere Cron-basierte Skripte verlassen, müssen ihre benutzerdefinierten Polling-Mechanismen als veraltet markieren und vollständig zu den ereignisgesteuerten Dispatch-Zeitplänen migrieren, die in der Evergreen-Controller-Konfiguration beschrieben sind.
Schritt-für-Schritt-Upgrade-Anleitung
Die Migration Ihrer Organisation auf das Evergreen-Muster umfasst die Bereitstellung der Steuerungsebene, das Konfigurieren geplanter Aktionen und das Bereitstellen des Webhook-Servers.
Kontroll-Repository bereitstellen: Erstellen Sie ein dediziertes Repository (z. B.
org-evergreen-controller) und richten Sie die anfängliche Verzeichnishierarchie für die Zustandsverfolgung ein:mkdir -p state/repos git commit -m "chore: initialize evergreen control repository structure"Geplante GitHub Actions konfigurieren: Implementieren Sie die vierteljährlichen Dispatch-Workflows in Ihrem Kontroll-Repository unter
.github/workflows/evergreen-clock.yml, um Repository-Auswertungen auszulösen:name: Evergreen Clock on: schedule: - cron: '0 0 1,8,16,23 * *' jobs: dispatch: runs-on: ubuntu-latest steps: - name: Trigger Repository Dispatch uses: actions/github-script@v6 with: script: | await github.rest.repos.createDispatchEvent({ owner: context.repo.owner, repo: context.repo.repo, event_type: 'evergreen_tick' });Webhook-Controller bereitstellen: Stellen Sie den leichten Go-Webhook-Server in Ihrer containerisierten Umgebung bereit und stellen Sie sicher, dass
GITHUB_APP_PRIVATE_KEYund Webhook-Geheimnisse sicher über Umgebungsvariablen injiziert werden, umissues.closed- undrepository_dispatch-Ereignisse nahtlos zu verarbeiten.