Executive Overview & Architektonische Bedeutung
Die kontinuierliche Skalierung moderner Enterprise-Engineering-Organisationen bringt einen erheblichen operativen Mehraufwand mit sich, insbesondere im Hinblick auf die Governance des Repository-Lebenszyklus und Berechtigungen für externe Mitarbeiter. Da sich Codebasen über gemeinsame Ökosysteme hinweg vervielfachen, haben Repository-Besitzer häufig Schwierigkeiten, aktive Mitarbeiter zu verfolgen, sich entwickelnde Zugriffsrichtlinien zu verwalten und tote oder inaktive Assets sauber ausser Betrieb zu nehmen. Manuelle administrative Aufräumarbeiten bleiben unweigerlich auf der Strecke, wodurch unsichere Einfallstore und Compliance-Lücken entstehen. Um diese Reibungspunkte im grossen Massstab zu lösen, hat GitHub Evergreen eingeführt – eine native GitHub App, die entwickelt wurde, um die organisationale Hygiene zu automatisieren, ohne auf komplexe, externe SaaS-Plattformen angewiesen zu sein.
Architektonisch verkörpert Evergreen ein minimalistisches Paradigma: „Ein Gehirn, viele Hände.“ Anstatt exotische Middleware zu erfinden oder unterschiedliche Datenbanken zu pflegen, nutzt Evergreen erstklassige, standardmässige GitHub-Primitive – darunter GitHub Apps, geplante Aktionen, Webhooks, Issues, benutzerdefinierte Eigenschaften und reine Dateien, die direkt in einem dedizierten Controller-Repository gespeichert sind. Durch die Verankerung der Zustandsverwaltung direkt in Git-Commits verwandelt die Plattform den Commit-Verlauf selbst in einen unveränderlichen, transparenten Audit-Trail. Dieses Design verbindet strenge Sicherheitsvorgaben mit nativer Entwickler-Ergonomie und sorgt dafür, dass die operative Governance eher wie eine Standard-Code-Review als wie bürokratische Reibung wirkt.
Kernverbesserungen & Entwickler-Ergonomie
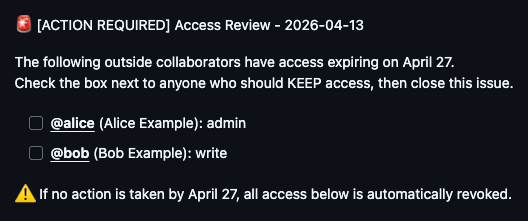
Evergreen arbeitet über zwei primäre automatisierte Workflows: vierteljährliche Zugriffsprüfungen für externe Mitarbeiter und die Erkennung veralteter Repositories. Während des Zyklus zur Überprüfung der Mitarbeiterzugriffe wird ein Schnappschuss externer Benutzer erstellt, und zwei Wochen vor der Durchsetzung wird für jedes Repository dynamisch ein Checklisten-Issue generiert. Entwickler interagieren mit diesem Mechanismus über Issue-Ops: Das Ankreuzen der Kästchen für weiterhin gültige Mitarbeiter und das Schliessen des Issues lösen ein sofortiges Webhook-Ereignis (issues.closed) aus, das die Berechtigungen entsprechend aktualisiert. Zur Durchsetzung einer strengen Zugriffskontrolle validiert Evergreen den Akteur, der das Issue schliesst; versucht ein nicht autorisierter Benutzer, die Überprüfung zu schliessen, öffnet die App den Thread automatisch wieder und veröffentlicht einen Korrekturhinweis.
Der zweite wichtige Workflow befasst sich mit der Repository-Wildnis durch intelligente Erkennung von Inaktivität und reibungslose Archivierung. Repositories, die nach einem definierten Schwellenwert keine menschliche Aktivität mehr aufweisen, werden systematisch markiert, durch Tracking-Issues gewarnt und schliesslich archiviert, wenn sie nach einer strikten Nachfrist unangetastet bleiben. Entscheidend ist, dass Evergreen eine strenge „Fail Secure“- und „Never Destroy“-Philosophie verfolgt. Wird eine vierteljährliche Zugriffsprüfung von Repository-Stakeholdern völlig ignoriert, schreiben Standardrichtlinien vor, dass der externe Zugriff systematisch entzogen wird, anstatt ihn auf unbestimmte Zeit offen zu lassen. Gleichzeitig garantiert die Anwendung, dass Codebasen niemals dauerhaft gelöscht werden; archivierte Repositories bleiben vollständig wiederherstellbar, und jede Zustandsänderung wird explizit protokolliert, um sofortige Rollbacks oder Abfragen über GitHub Copilot zu ermöglichen.
Architektonische Vergleichsmatrix
| Operativer Messwert | Bisherige Baseline (Manuell / Maßgeschneiderte Skripte) | vLatest Evergreen-Architektur | Architektonische Auswirkung |
|---|---|---|---|
| Audit-Trail-Latenz | Hoch (Asynchroner Log-Versand an externe SIEM/DB) | Sofort (Synchroner Git-Commit-Verlauf via git log) |
Eliminiert die Synchronisationsverzögerung externer Datenbanken und Infrastrukturkosten. |
| Speicherbedarf | Variabel (Schwere Python/Node-Worker-Cluster) | Minimal (Leichter Go-Webhook-Server im Container) | Reduziert die Zuteilung von Container-Ressourcen und die Skalierungskomplexität erheblich. |
| API-Oberfläche & Abhängigkeiten | Benutzerdefinierte REST-Integrationen, Auth-Token von Drittanbietern | Standard-GitHub-App, Webhooks, Actions, Native Issues | Maximiert die Systemresilienz, indem ausschliesslich auf Kernplattform-Primitive vertraut wird. |
Breaking Changes & Migrationshinweise
Der Übergang zum Evergreen-Governance-Modell bringt eher spezifische operative Voraussetzungen als traditionelle Software-Breaking-Changes mit sich. Da der Zustand über separate JSON-Dateien im Pfad state/repos/<repo_id>.json innerhalb des Controller-Repositorys verwaltet wird, müssen Organisationen sicherstellen, dass ordnungsgemässe Branch-Schutzregeln und CODEOWNERS-Konfigurationen auf dem Controller-Repository selbst durchgesetzt werden. Darüber hinaus müssen Teams eine Logik zur Auflösung der Verantwortlichkeit definieren – entweder über die benutzerdefinierte Eigenschaft evergreen_repo_owner oder durch Fallback-Heuristiken, die die Autoren der letzten Commits und Issues analysieren –, um zu verhindern, dass nicht zugewiesene Überprüfungsaufgaben in betriebliche Leerstellen fallen.
Schritt-für-Schritt-Upgrade-Anleitung
Die Implementierung von Evergreen in Ihrer Organisation erfordert die Einrichtung des Controller-Repositorys und die Bereitstellung des Go-Webhook-Servers. Befolgen Sie diese Kernkonfigurationsschritte:
Bereitstellung des Controller-Repositorys und des Go-Webhook-Servers: Provisionieren Sie ein privates Controller-Repository, das als zentrale Uhr und Speicher von Evergreen dient. Stellen Sie den Go-Webhook-Server-Container bereit und konfigurieren Sie Ihre GitHub App mit Berechtigungen für Repository-Administration, Issues und Workflows.
Konfiguration geplanter GitHub Actions Workflows: Comitten Sie die vierteljährlichen Planungs-Workflows in das Controller-Repository. Stellen Sie sicher, dass die geplanten Ereignisse
repository_dispatch-Trigger entsprechend Ihrer gewünschten Kadenz auslösen:on: schedule: - cron: '0 0 1,8,16,23 * *' jobs: dispatch: runs-on: ubuntu-latest steps: - name: Trigger Evergreen Controller uses: actions/github-script@v6 with: script: | await github.rest.repos.createDispatchEvent({ owner: context.repo.owner, repo: context.repo.repo, event_type: 'evergreen_tick' });Initialisierung des Repository-Zustands und benutzerdefinierter Eigenschaften: Definieren Sie die benutzerdefinierte Eigenschaft
evergreen_repo_ownerauf Organisationsebene oder legen Sie Standard-Fallback-Regeln für die Urheberschaft von Commits/Issues fest, um ordnungsgemässe Eskalationspfade während vierteljährlicher Zugriffsprüfungen zu garantieren.