1. Executive Overview & Architektonische Bedeutung
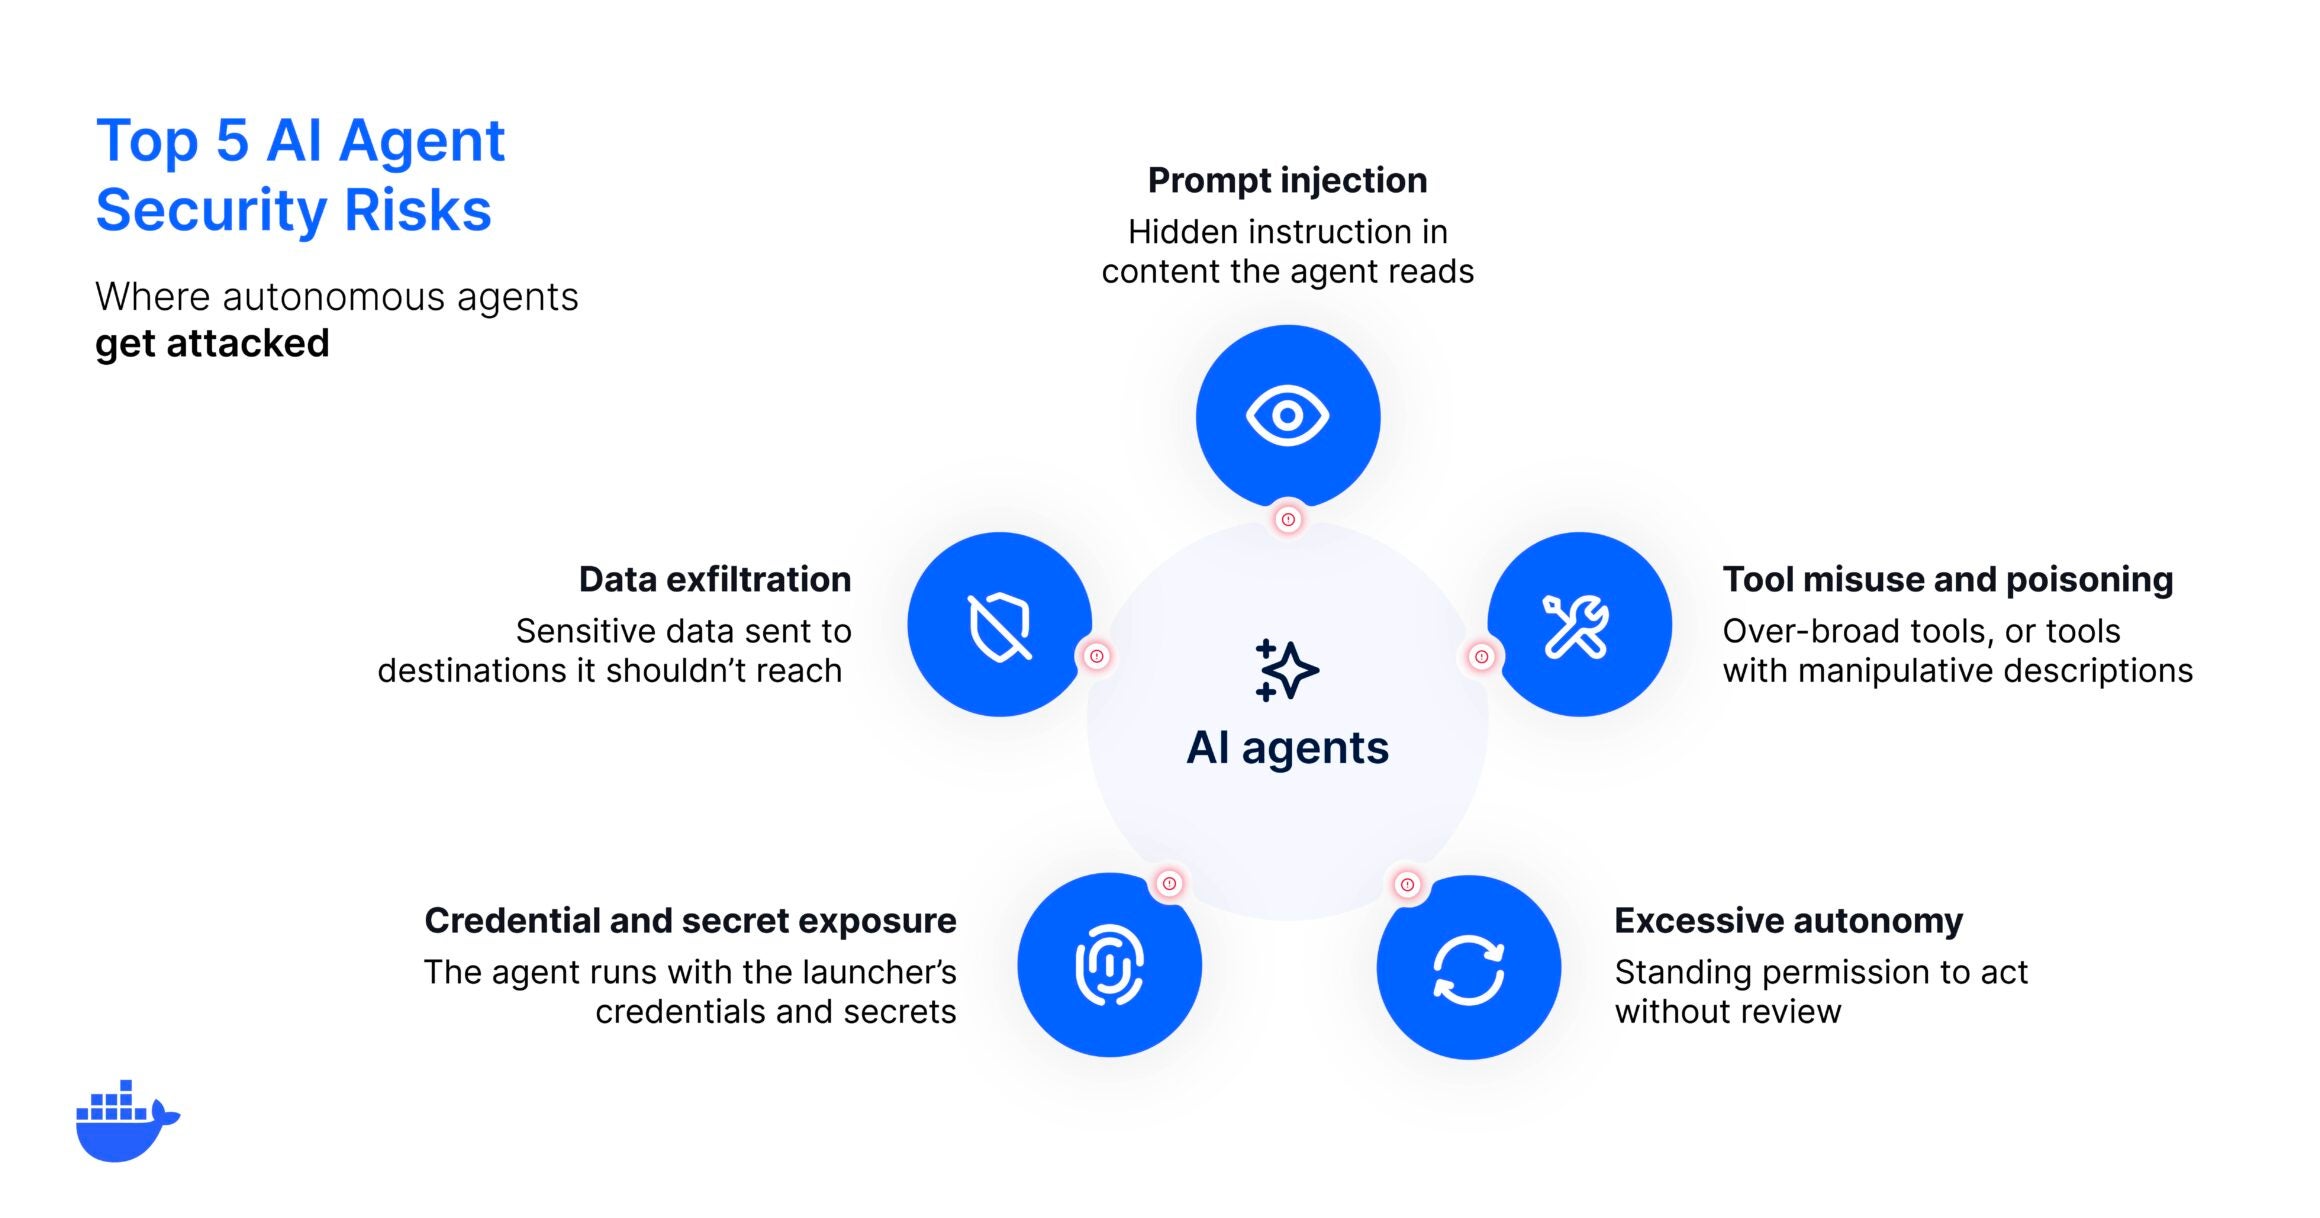
Die Integration autonomer Agenten der künstlichen Intelligenz in Softwareentwicklungsworkflows stellt einen Paradigmenwechsel dar, der traditionelle Anwendungsicherheitsmodelle grundlegend bricht. Historisch stützte sich die Anwendungsicherheit auf vorhersehbare, deterministische Endpunkte, die gut definierte Anfragen unter strengen Perimeterschutzmaßnahmen verarbeiteten. Moderne KI-Agenten interpretieren Anweisungen jedoch dynamisch, wählen Laufzeit-Tools autonom aus und führen mehrstufige Logikketten mit minimalem menschlichen Eingreifen aus. Während diese Autonomie eine noch nie dagewesene Entwicklergeschwindigkeit liefert, führt sie zu einer gravierenden Ausweitung der Angriffsfläche. Wenn ein System einem unkonstrimierten Agenten erlaubt, Codebasen zu durchsuchen, beliebige Terminalbefehle auszuführen und Anmeldeinformationen auf Entwicklerebene zu nutzen, kann jedes einzelne Auftreten von Prompt Injection oder Tool Poisoning zu katastrophalen systemweiten Ausfällen führen.
Dockers neuester Release-Hinweis adressiert diese systemischen Schwachstellen, indem er betont, dass Vertrauen nicht allein auf der Modellebene vorausgesetzt oder behandelt werden kann; es muss in die umliegende Infrastruktur hineingenommen werden. Die architektonische Herausforderung liegt darin, Agentenfreiheit mit absoluter Systemeindämmung in Einklang zu bringen. Indem jeder eingehende Datenstrom – sei es ein Code-Kommentar, eine abgerufene Webseite oder eine Übergabe zwischen Agenten – als nicht vertrauenswürdige Eingabe behandelt wird, können Plattform-Ingenieure den Schadensradius kompromittierter Workloads minimieren. Diese Release-Analyse untersucht die Kernangriffsvektoren, bewertet die strukturellen Anforderungen für Isolation und Governance und bietet umsetzbare Wege zur Sicherung agentischer Workflows in containerisierten Umgebungen.
2. Kernverbesserungen & Entwickler-Ergonomie
Um den inhärenten Risiken übermäßiger Autonomie – wie versehentlicher Datenvernichtung durch ungeprüfte Befehle oder unbeabsichtigten Löschungen von Produktionsumgebungen – entgegenzuwirken, hebt dieses Release kritische Härtungsmuster für die agentische Ausführung hervor. Entwickler verlassen sich häufig auf permissive Setups, umgangssprachlich als „YOLO-Modus“ bekannt, bei denen alle agentischen Aktionen ohne manuelle Bestätigungstore sofort ausgeführt werden. Während die vollständige Deaktivierung dieser Autonomie den Zweck des Einsatzes intelligenter Agenten zunichte macht, setzt das direkte Ausführen auf Host-Betriebssystemen zugrundeliegende Dateisysteme, SSH-Schlüssel und persönliche Token einer unmittelbaren Kompromittierung aus.
Aus Sicht der Entwickler-Ergonomie entkoppelt der empfohlene Ansatz den Agenten von der Host-Maschine, indem ephemere, containerisierte Ausführungsumgebungen erzwungen werden. Durch die Bereitstellung von Agenten mit strikt eingegrenzten, kurzlebigen Anmeldeinformationen, die zur Laufzeit dynamisch injiziert werden – anstatt persönliche Entwickler-Token zu erben –, verhindern Organisationen seitliche Bewegungen im Falle eines Exploits. Darüber hinaus stellt die Einrichtung expliziter Netzwerk-Egress-Filter und die Nutzung von Registern mit verifizierter Herkunft für Model Context Protocol (MCP)-Tools sicher, dass Tool-Poisoning- und Datenexfiltrationsvektoren systematisch neutralisiert werden, bevor die Ausführung beginnt.
3. Architektonische Vergleichsmatrix
| Architektonische Dimension | Vorherige Baseline (Unkontrollierte KI-Ausführung) | Aktualisiertes Paradigma (ai-agent-security-risks-what-can) |
Architektonische Auswirkung |
|---|---|---|---|
| Ausführungslatenz | Nahezu sofortige Ausführung mit direktem Host-Zugriff; anfällig für unbegrenzte Prozessschleifen. | Kontrollierter Initialisierungsmehraufwand mit vernachlässigbarem Laufzeit-Latenzmehraufwand durch Containerisierung. | Tauscht fraktionierte Startlatenz gegen absolute Host-Isolation und Eindämmung des Schadensradius. |
| Speicher- & Zustandsisolation | Gemeinsame Host-Speicherbereiche und persistente lokale Dateisystemzustände, die für rekursives Löschen anfällig sind (rm -rf). |
Ephemere Container-Speicherbereiche mit streng begrenzten Volume-Mounts und isolierten tmpfs-Schichten. | Verhindert, dass bösartige Code-Ausführungsketten Host-Systemdateien oder Anmeldedaten-Speicher modifizieren. |
| API- & Tool-Governance | Breite, permanente API-Berechtigungen, die Entwickler-Token erben; unvalidierte Tool-Auswahl. | Eingegrenzte, kurzlebige Laufzeit-Anmeldeinformationen mit explizitem Egress-Filtering und verifizierten Tool-Registern. | Minimiert die Offenlegung von Anmeldeinformationen und eliminiert Vektoren für nicht vertrauenswürdiges Tool-Poisoning. |
4. Breaking Changes & Migrationshinweise
Der Übergang zu sicheren agentischen Architekturen führt zu einer absichtlichen operationellen Reibung, die dazu dient, Infrastrukturwerte zu schützen. Am wichtigsten ist, dass Agenten keine Host-Umgebungsvariablen, persönlichen SSH-Schlüssel oder administrativen Cloud-Token mehr implizit erben können. Diese architektonische Änderung bricht ältere lokale Entwicklungsskripte, die davon ausgehen, dass autonome Codierungs-Assistenten uneingeschränkten Zugriff auf lokale Konfigurationsdateien und Produktions-Cloud-APIs besitzen.
Organisationen müssen explizit von der Verwendung unbestätigter MCP-Tools und automatisch genehmigter Ausführungsmodi wegmigrieren. Entwickler, die an reibungsfreie Prompts gewöhnt sind, müssen sich an richtlinienbasierte Laufzeitvalidierungen anpassen, bei denen Dateisystem-Schreibbereiche und Netzwerk-Egress-Endpunkte programmgesteuert durchgesetzt werden. Das Versäumnis, explizite, kurzlebige Anmeldeinformationen bereitzustellen, führt zu Authentifizierungsfehlern während mehrstufiger Agenten-Ausführungsketten.
5. Schritt-für-Schritt-Upgrade-Anleitung
Folgen Sie diesem 3-Schritte-Migrationsprozess, um Ihre agentischen Workflows erfolgreich zu sichern und eine robuste Laufzeiteindämmung zu implementieren:
Isolieren Sie die Agenten-Laufzeitumgebung Deployen Sie Ihre Codierungs-Agenten in wegwerfbaren, ephemeren Containern, anstatt sie direkt auf der Host-Maschine auszuführen. Stellen Sie sicher, dass sensible Host-Verzeichnisse nicht gemountet oder streng als schreibgeschützt gemountet werden.
# docker-compose.agent.yml
version: '3.8'
services:
  ai-agent:
    image: secure-agent-runtime:latest
    read_only: true
    volumes:
      - ./workspace:/workspace:rw
      - /tmp:/tmp:rw
    environment:
      - AGENT_YOLO_MODE=false
    network_mode: "bridge"
Erzwingen Sie eingegrenzte, kurzlebige Anmeldeinformationen Entfernen Sie persönliche Operator-Token aus Ihren Agenten-Sitzungen. Injizieren Sie Token mit begrenztem Gültigkeitsbereich zur Laufzeit dynamisch und stellen Sie sicher, dass die Berechtigungen unmittelbar nach Abschluss der Aufgabe ablaufen.
# Beispielbefehl zum Ausführen eines Agenten mit injizierten, temporären Anmeldeinformationen
docker run --rm -it \
  --mount type=bind,source=$(pwd)/workspace,target=/workspace \
  -e AWS_ACCESS_KEY_ID=$TEMP_AGENT_KEY \
  -e AWS_SECRET_ACCESS_KEY=$TEMP_AGENT_SECRET \
  secure-agent-runtime:latest --task "refactor utils.py"
Implementieren Sie Netzwerk-Egress und Tool-Verifizierung Riegeln Sie Container-Netzwerkregeln ab, um den ausgehenden Datenverkehr ausschließlich auf genehmigte interne Register und bekannte API-Endpunkte zu beschränken, während alle Tools aus Registern mit verifizierter Herkunft bezogen werden.