1. نظرة عامة تنفذيّة والأهمية المعمارية
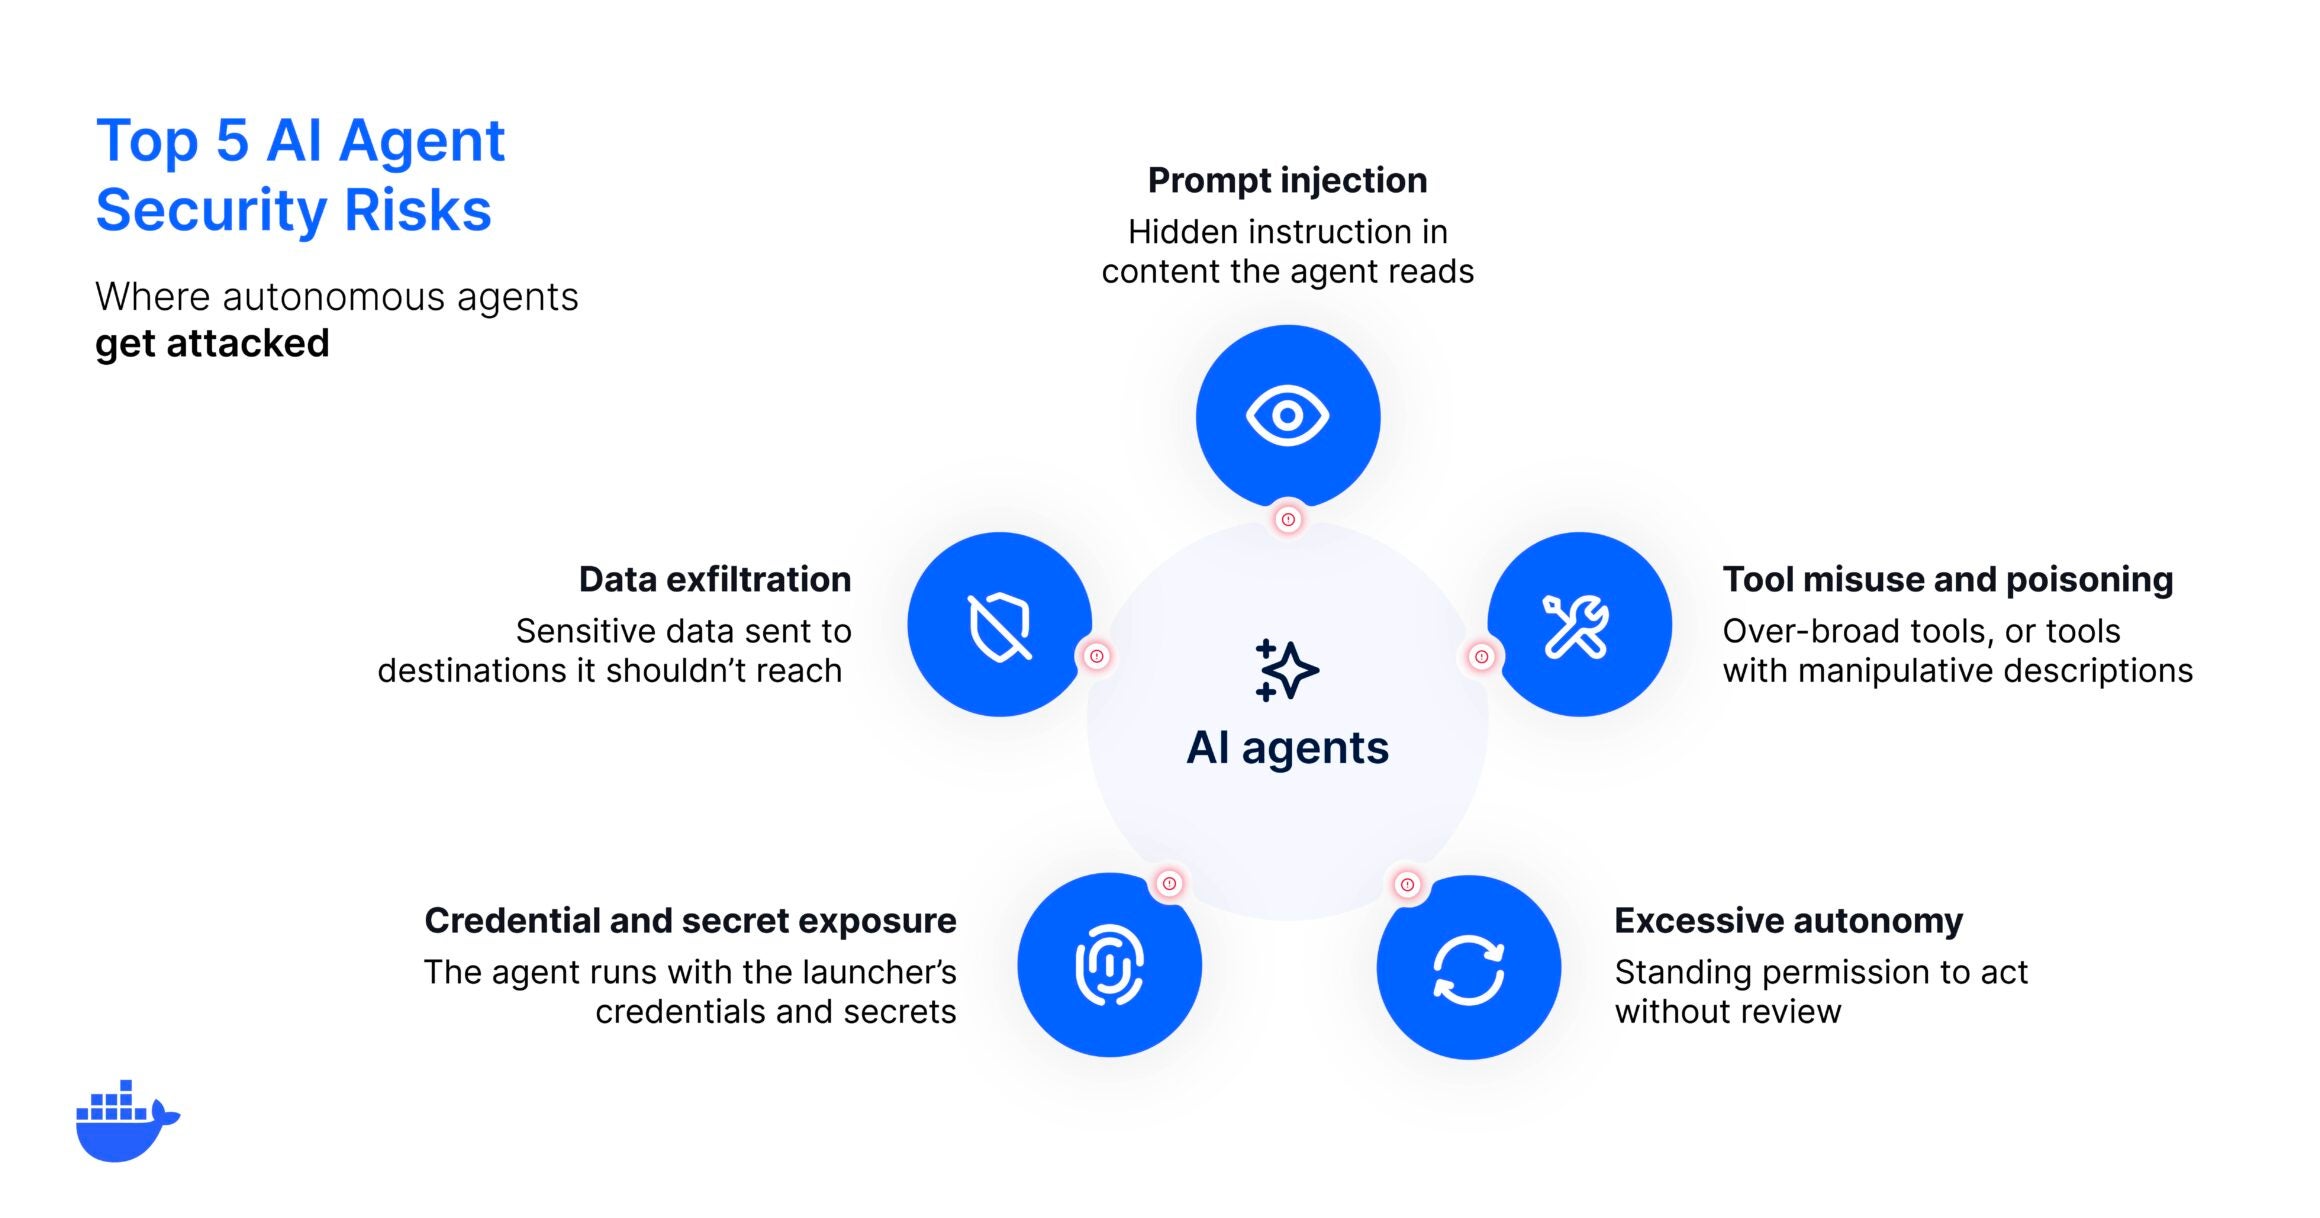
يمثل دمج وكلاء الذكاء الاصطناعي المستقلين في سير عمل تطوير البرمجيات تحولاً جذرياً يكسر نماذج أمان التطبيقات التقليدية. تاريخياً، اعتمد أمان التطبيقات على نقاط نهاية قابلة للتنبؤ وحتمية تعالج طلبات محددة جيداً تحت دفاعات محيطية صارمة. ومع ذلك، فإن وكلاء الذكاء الاصطناعي الحديثين يفسرون التعليمات بشكل ديناميكي، ويختارون أدوات وقت التشغيل بشكل مستقل، وينفذون سلاسل منطقية متعددة الخطوات بأقل تدخل بشري. وفي الوقت الذي توفر فيه هذه الاستقلالية سرعة غير مسبوقة للمطورين، فإنها تؤدي إلى توسع هائل في سطح الهجوم. عندما يسمح النظام لوكيل غير مقيد بتصفح قواعد الكود، وتنفيذ أوامر طرفية عشوائية، والاستفادة من بيانات اعتماد مستوى المطور، فإن أي حالة فردية من حقن التوجيه أو تسمم الأدوات يمكن أن تؤدي إلى فشل كارثي على مستوى النظام بأكمله.
يتناول أحدث إشعار إصدار من Docker هذه الثغرات النظامية من خلال التأكيد على أنه لا يمكن افتراض الثقة أو التعامل معها على مستوى النموذج وحده؛ بل يجب هندستها داخل البنية التحتية المحيطة. تكمن التحديات المعمارية في موازنة حرية الوكيل مع الاحتواء المطلق للنظام. من خلال معاملة كل تدفق بيانات وارد - سواء كان تعليقاً برمجياً، أو صفحة ويب تم جلبها، أو تسليماً بين الوكلاء - كمدخلات غير موثوقة، يمكن مهندسو المنصة تخفيف نطاق تأثير أحمال العمل المخترقة. يستكشف تحليل الإصدار هذا متجهات الهجوم الأساسية، ويقيم المتطلبات الهيكلية للعزل والحوكمة، ويوفر مسارات قابلة للتنفيذ لتأمين سير عمل الوكلاء داخل البيئات المعبأة في حاويات.
2. التحسينات الأساسية وبيئة عمل المطورين
لمواجهة المخاطر الكامنة للاستقلالية المفرطة، مثل التدمير العرضي للبيانات عبر أوامر غير مفحوصة أو عمليات حذف بيئة الإنتاج غير المقصودة، يسلط هذا الإصدار الضوء على أنماط التصلب الحرجة للتنفيذ القائم على الوكلاء. يعتمد المطورون بشكل متكرر على إعدادات متسامحة، تُعرف مجازاً باسم "وضع YOLO"، حيث تنفذ جميع إجراءات الوكيل فوراً دون بوابات تأكيد يدوي. وفي حين أن تعطيل هذه الاستقلالية تماماً يلغي الغرض من توظيف وكلاء أذكياء، فإن تشغيلهم مباشرة على أنظمة تشغيل المضيف يعرض أنظمة الملفات الأساسية، ومفاتيح SSH، والرموز الشخصية لخطر الاختراق الفوري.
من منظور بيئة عمل المطورين، يفصل النهج الموصى به الوكيل عن الجهاز المضيف من خلال فرض بيئات تنفيذ حاوية ومؤقتة. من خلال توفير وكلاء ببيانات اعتماد محددة النطاق وقصيرة الأجل يتم حقنها ديناميكياً وقت التشغيل - بدلاً من وراثة رموز المطور الشخصية - تمنع المؤسسات الحركة الجانبية في حال حدوث استغلال. علاوة على ذلك، يضمن إنشاء مرشحات خروج واضحة للشبكة والاستفادة من السجلات ذات المنشأ التحقق منه لأدوات بروتوكول سياق النموذج (MCP) تحييد متجهات تسمم الأدوات وتسريب البيانات بشكل منهجي قبل بدء التنفيذ.
3. مصفوفة المقارنة المعمارية
| البعد المعماري | خط الأساس السابق (تنفيذ ذكاء اصطناعي غير محتواء) | النموذج المحدث (ai-agent-security-risks-what-can) |
التأثير المعماري |
|---|---|---|---|
| تأخير التنفيذ | تنفيذ شبه فوري مع وصول مباشر للمضيف؛ عرضة لحلقات العمليات غير المحدودة. | تكلفة تهيئة مسيطر عليها مع حد أدنى من التأخير الزمني لوقت التشغيل عبر التعبئة في حاويات. | يستبدل تأخير بدء التشغيل الجزئي بالعزل المطلق للمضيف واحتواء نطاق التأثير. |
| عزل الذاكرة والحالة | مساحات ذاكرة مضيفة مشتركة وحالات نظام ملفات محلي دائمة عرضة للحذف العكسي (rm -rf). |
مساحات ذاكرة حاوية مؤقتة مع تحميل وحدات تخزين مقيدة بصرامة وطبقات tmpfs معزولة. | يمنع سلاسل تنفيذ التعليمات البرمجية الضارة من تعديل ملفات نظام المضيف أو مخازن بيانات الاعتماد. |
| حوكمة واجهة برمجة التطبيقات والأدوات | أذونات واسعة وثابتة لواجهة برمجة التطبيقات ترث رموز المطور؛ اختيار أدوات غير مُحقق منها. | بيانات اعتماد وقت التشغيل محدودة وقصيرة الأجل مع تصفية خروج صريحة وسجلات أدوات مُتحقق منها. | يقلل من تعرض بيانات الاعتماد ويلغي متجهات تسمم الأدوات غير الموثوقة. |
4. التغييرات الكاسرة ومحاذير الهجرة
يؤدي الانتقال إلى هياكل وكلاء آمنة إلى إدخال احتكاك تشغيلي مقصود مصمم لحماية أصول البنية التحتية. والأبرز من ذلك، أنه لم يعد بإمكان الوكلاء وراثة متضمنة لمتغيرات بيئة مستوى المضيف، أو مفاتيح SSH الشخصية، أو رموز السحابة الإدارية. سيؤدي هذا التغيير المعماري إلى كسر نصوص التطوير المحلي القديمة التي تفترض أن مساعدي البرمجة المستقلين يمتلكون وصولاً غير مقيد إلى ملفات التكوين المحلية واجهات برمجة التطبيقات السحابية للإنتاج.
يجب على المؤسسات الانتقال صراحةً من تشغيل أدوات MCP غير المتحقق منها وأنماط التنفيذ الموافق عليها تلقائياً. يجب على المطورين المعتادين على التوجيهات خالية الاحتكاك التكيف مع التحقق من وقت التشغيل المدفوع بالسياسات، حيث يتم فرض نطاقات كتابة نظام الملفات ونقطة نهاية خروج الشبكة برمجياً. سيؤدي الفشل في توفير بيانات اعتماد صريحة وقصيرة الأجل إلى أخطاء مصادقة أثناء سلاسل تنفيذ الوكيل متعددة الخطوات.
5. دليل الترقية خطوة بخطوة
لتأمين سير عمل وكلائك بنجاح وتنفيذ احتواء قوي لوقت التشغيل، اتبع عملية الهجرة المكونة من 3 خطوات:
عزل بيئة وقت تشغيل الوكيل قم نشر وكلاء البرمجة لديك داخل حاويات قابلة للتخلص منها ومؤقتة بدلاً من تنفيذهم مباشرة على الجهاز المضيف. تأكد من إلغاء تحميل الدلائل المضيفة الحساسة أو تحميلها حصرياً كقراءة فقط.
# docker-compose.agent.yml
version: '3.8'
services:
  ai-agent:
    image: secure-agent-runtime:latest
    read_only: true
    volumes:
      - ./workspace:/workspace:rw
      - /tmp:/tmp:rw
    environment:
      - AGENT_YOLO_MODE=false
    network_mode: "bridge"
فرض بيانات اعتماد محدودة وقصيرة الأجل قم بإزالة رموز المشغل الشخصية من جلسات وكلائك. احقن رموز ذات نطاق محدود ديناميكياً وقت التشغيل، مما يضمن انتهاء صلاحية الأذونات فور اكتمال المهمة.
# مثال على أمر لتشغيل وكيل ببيانات اعتماد مؤقتة محقونة
docker run --rm -it \
  --mount type=bind,source=$(pwd)/workspace,target=/workspace \
  -e AWS_ACCESS_KEY_ID=$TEMP_AGENT_KEY \
  -e AWS_SECRET_ACCESS_KEY=$TEMP_AGENT_SECRET \
  secure-agent-runtime:latest --task "refactor utils.py"
تنفيذ خروج الشبكة والتحقق من الأدوات قم بقفل قواعد شب